Google Enhanced Conversions e data protection: un equilibrio complesso

L’introduzione delle Google Enhanced Conversions ha segnato un significativo passo in avanti per le aziende che utilizzano Google Ads e Google Analytics, permettendo loro di ottenere misurazioni sempre più accurate delle conversioni pubblicitarie. Tuttavia, in un panorama sempre più regolamentato dalle leggi in materia di data protection, l’implementazione di tecnologie come le Enhanced Conversions solleva importanti interrogativi in materia di privacy e sicurezza dei dati personali.

(Lo Studio Princivalle Apruzzi Danielli aveva di recente analizzato tematiche analoghe in un altro interessante contributo relativo invece alla implementazione della versione 2 del Google Consent Mode).

Le Google Enhanced Conversions (GEC)

Le Google Enhanced Conversions (GEC) sono una funzione di tracciamento offerta da Google Ads che consente di migliorare la misurazione delle conversioni. In altre parole, si tratta delle azioni compiute dagli utenti dopo aver interagito con un annuncio, come un acquisto o la compilazione di un modulo.

Questa funzionalità viene utilizzata per migliorare la precisione dei dati di conversione, quando i cookie non sono sufficienti per tracciare l’attività degli utenti a causa di restrizioni relative alle preferenze della privacy o del blocco dei cookie di terze parti.

La raccolta dei dati da parte delle aziende e la misurazione della loro conversione da parte di Google avviene nel rispetto dei seguenti passaggi:

  • Le GEC consentono alle aziende di inviare dati di prima parte, come e-mail o numero di telefono degli utenti, raccolti durante il processo di conversione (ad es. un acquisto o una registrazione);
  • i dati personali dell’utente vengono convertiti in formato hash mediante algoritmi sicuri come SHA-256 prima di essere inviati a Google. Il sistema di hashing garantisce che i dati siano criptati e anonimizzati e che non possano essere riconvertiti facilmente al loro formato originale;
  • Google utilizza i dati cosiddetti dati “hashati” ricevuti e li abbina ai profili Google già esistenti, migliorando così l’attribuzione delle conversioni anche in assenza di cookie di terze parti.

Questo sistema risponde all’esigenza di ottenere un tracciamento più accurato delle conversioni in un contesto in cui le restrizioni sui cookie di terze parti stanno aumentando. Grazie all’uso di dati di prima parte hashati, le aziende  possono infatti migliorare la misurazione delle prestazioni delle campagne pubblicitarie senza compromettere la privacy degli utenti.

Le GEC e la protezione dei dati personali

Le Enhanced Convertions rappresentano una sfida delicata quando si parla di data protection degli utenti.

Con riferimento al sistema di hashing, si tratta di quel processo che garantisce di criptare le informazioni personali prima di essere trasmettesse. Questo è un passo importante per garantire che i dati non siano facilmente accessibili da terzi. Anche se il processo di hashing è una misura di sicurezza fondamentale, resta il dubbio se Google, in qualità di responsabile del trattamento, possa utilizzare queste informazioni per altri scopi.

Un altro tema rilevante è rappresentato dal ruolo di titolare o responsabile del trattamento che riveste Google nell’ambito delle GEC. In linea generale, poiché Google agisce su istruzioni delle aziende tratta i dati esclusivamente per loro conto ai sensi dell’art. 28 GDPR. In questo caso vengono trattati solo i dati strettamente necessari per il tracciamento delle conversioni, riducendo al minimo le informazioni personali (nel rispetto del principio di minimizzazione dei dati ex art. 5 GDPR).

Tuttavia, se utilizza i dati degli utenti per personalizzare gli annunci pubblicitari o per migliorare i propri servizi, Google potrebbe assumere anche il ruolo di titolare autonomo del trattamento, con ciò determinando non poche conseguenze lato privacy user.

Come sappiamo, il GDPR impone standard rigorosi sulla raccolta e l’elaborazione dei dati personali, inclusa la necessità di ottenere il consenso informato da parte degli utenti.

Le aziende devono quindi garantire che i dati raccolti siano trattati in conformità alla legge. In questo modo gli utenti saranno adeguatamente informati sull’uso dei loro dati personali  e potranno dare il proprio consenso in modo esplicito. Le aziende dovrebbero spiegare, nelle proprie privacy policy, come vengono raccolti, elaborati e condivisi i dati con le terze parti garantendo così la massima trasparenza.

Le GEC e la loro implementazione in azienda

Le aziende devono seguire una serie di passaggi per configurare correttamente il tracciamento avanzato delle conversioni sui loro siti web. Questo processo coinvolge sia l’impostazione tecnica che la gestione dei dati, per garantire che le Enhanced Conversions funzionino correttamente. Inoltre, affinché l’attivazione delle Enhanced Conversions sia conforme alla normativa in materia di data protection, le aziende devono adottare una serie di accorgimenti:

  • ottenere il consenso esplicito degli utenti per il trattamento dei dati personali
  • configurare l’hashing dei dati di prima parte in modo corretto e sicuro
  • implementare meccanismi di opt-out chiari per consentire agli utenti di esercitare i loro diritti
  • garantire la trasparenza nelle politiche sulla privacy. Le aziende devono spiegare in modo chiaro agli utenti come vengono utilizzati i loro dati e come funzionano le GEC.

Considerazioni finali

Le Google Enhanced Conversions rappresentano un’opportunità significativa per le aziende che desiderano migliorare l’efficacia delle loro campagne pubblicitarie. E’ fondamentale che queste tecnologie vengano utilizzate in modo responsabile e conforme alle normative sulla protezione dei dati personali. Le aziende devono assicurarsi di adottare misure adeguate per proteggere i dati personali degli utenti. L’obbiettivo deve essere quello di garantire che i processi di tracciamento delle conversioni rispettino gli standard legali e le aspettative degli utenti lato privacy. Queste misure consentono di bilanciare la necessità di ottenere insight commerciali con la responsabilità di proteggere i diritti degli utenti.
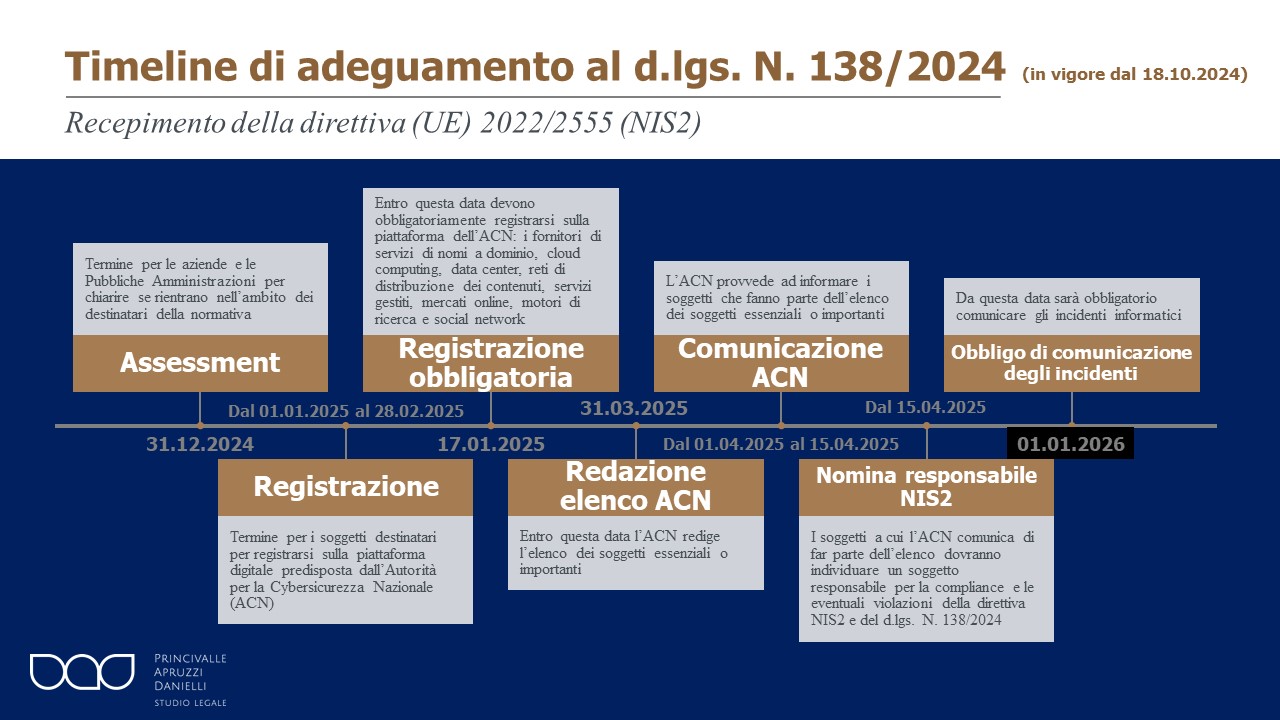
Adeguamento al Decreto Legislativo 138/2024 e Recepimento della Direttiva NIS2: la nostra TIMELINE per le aziende interessate

Il Decreto Legislativo 138 del 2024, che recepisce la Direttiva NIS2 (Direttiva UE 2022/2555), introduce nuove regole per migliorare la sicurezza informatica delle aziende e delle Pubbliche Amministrazioni (PA) essenziali o importanti per l’economia e la società. Il nostro studio è pronto per guidarvi nel processo di adeguamento e fornire chiarimenti sulla timeline NIS2 stabilita per conformarsi.

Tempistiche Chiave

Ecco le principali scadenze che le aziende e le PA devono tenere a mente per evitare sanzioni e garantire la conformità.

1. Valutazione preliminare: Entro il 31 dicembre 2024
Le aziende e le Pubbliche Amministrazioni devono valutare se rientrano tra i destinatari della normativa NIS2. Questa fase iniziale è essenziale per determinare se la vostra organizzazione è classificata come “essenziale” o “importante” ai sensi della legge.

2. Registrazione obbligatoria: Dal 1 gennaio 2025 al 28 febbraio 2025
Le aziende identificate come destinatari devono registrarsi sulla piattaforma digitale predisposta dall’Autorità per la Cybersicurezza Nazionale (ACN). Entro il 17 gennaio 2025, soggetti come fornitori di servizi cloud, data center, mercati online e social network, sono obbligati a completare questa registrazione.

3. Redazione elenco ACN: Entro il 31 marzo 2025
L’ACN redigerà un elenco ufficiale di tutti i soggetti considerati essenziali o importanti. Questo documento sarà fondamentale per identificare coloro che devono rispettare le misure di sicurezza rafforzate previste dalla normativa.

4. Comunicazione dell’ACN: Tra il 1 aprile e il 15 aprile 2025
I soggetti inseriti nell’elenco riceveranno una comunicazione ufficiale dall’ACN. A partire da questo momento, sarà necessario prendere provvedimenti per garantire il rispetto delle nuove norme.

5. Nomina del responsabile NIS2: Entro il 15 aprile 2025
Le aziende o le PA incluse nell’elenco dell’ACN devono nominare un Responsabile per la conformità alle regole della NIS2. Questa figura sarà incaricata di gestire la sicurezza informatica e di comunicare eventuali violazioni o incidenti all’ACN.

6. Obbligo di comunicazione degli incidenti: Dal 1 gennaio 2026
Dal 2026, diventerà obbligatorio per le aziende segnalare qualsiasi incidente informatico all’ACN, garantendo una risposta tempestiva alle minacce alla sicurezza.

Questa timeline è fondamentale per evitare ritardi o non conformità. Il nostro team di esperti vi accompagnerà in ogni fase del processo di adeguamento, assicurandovi di soddisfare tutti i requisiti legali e operativi.

Soggetti coinvolti

Per la valutazione di cui al punto 1 è indispensabile conoscere la classificazione dei soggetti coinvolti. Le aziende interessate dalla NIS 2 e dal relativo Decreto Legislativo 138/2024 si dividono in diverse categorie e settori ritenuti critici o altamente critici per la sicurezza nazionale e la stabilità economica. Il decreto si applica sia ai soggetti privati che pubblici, come indicato negli Allegati I, II, III e IV del decreto.

Scarica qui la Timeline di adeguamento NIS2 PDF


I vantaggi che derivano dall’adozione di un MOG ex D.Lgs. 231/01

Come abbiamo visto nell’ultimo articolo di questa serie, il percorso verso l’adozione ed implementazione di un modello organizzativo e di gestione adeguato non è esattamente “semplice”. Inoltre, non basta aver adottato un buon MOG per risultare compliant al Dlgs. 231/01, poiché in sede giudiziale la valutazione della sua idoneità passa spesso per la sua effettiva implementazione, che il giudice desume da una serie di indici (che avremo modo di approfondire prossimamente).

Per quale motivo allora l’ente dovrebbe intraprendere un percorso tanto complesso, posto che l’adozione di un MOG non è nemmeno un obbligo?

In realtà molti sono i vantaggi che derivano dall’adozione di un MOG e, con questo articolo, proveremo a sintetizzarne i principali.

Un primo vantaggio deriva dal fatto che si tratta di un’occasione per l’azienda di compiere un’“autoanalisi” dal punto di vista della compliance. Il processo di predisposizione e adozione di un MOG comporta infatti una fase “conoscitiva”, nella quale occorre studiare e definire l’organigramma aziendale, nonché un momento successivo di mappatura delle aree a rischio-reato. Questi passaggi sono fondamentali anche quando si tratta di aggiornare o “aggiustare” un MOG già in essere, e possono essere occasioni in cui emergono nuove sfide, nuovi punti di debolezza, e prontamente si elaborano soluzioni per allinearsi al dettato normativo. Si tratta quindi di un processo in cui è possibile rivedere ed implementare la propria struttura aziendale, alla luce delle più recenti normative di settore, nonché del catalogo dei reati-presupposto contenuti nel D.Lgs. 231/01, in costante espansione.

L’istituzione e l’aggiornamento costante del modello costituiscono, inoltre, un onere prudenziale per l’ente che voglia cercare di andare esente da responsabilità, poiché la mancata predisposizione di un MOG adeguato renderà assai più difficile, se non impossibile, che l’ente venga esonerato da responsabilità nel caso in cui venga commesso uno dei reati-presupposto,.

Dal punto di vista sanzionatorio, tra l’altro, l’istituzione del modello assume rilievo soprattutto nell’ambito delle misure cautelari interdittive, sotto vari profili. Innanzitutto, dal punto di vista della valutazione del pericolo di recidiva, il non aver predisposto ex ante un modello organizzativo idoneo ad evitare la commissione dell’illecito rende l’ente un soggetto “pericoloso” nell’ottica cautelare. Inoltre, l’istituzione ex post del modello, oppure il suo aggiornamento laddove esso fosse stato ritenuto inidoneo sono fondamentali per la revoca della misura cautelare interdittiva: ex art. 50 D.Lgs. 231/01, infatti, la revoca delle misure cautelari interdittive applicate nei confronti delle persone giuridiche può essere disposta se ricorrono cumulativamente l’integrale risarcimento del danno, la messa a disposizione dello Stato del profitto conseguito e l’adozione ed attuazione di un modello organizzativo idoneo alla prevenzione dei reati.

Nell’ambito poi della quantificazione e qualificazione della sanzione, l’art. 12 D.Lgs. 231/01 afferma che la sanzione pecuniaria sarà ridotta da un terzo alla metà qualora l’ente, prima della dichiarazione di apertura del dibattimento di primo grado, abbia adottato e reso operativo un modello idoneo a prevenire reati della specie di quello verificatosi e addirittura dalla metà a due terzi se oltre a ciò l’ente abbia anche provveduto a risarcire integralmente il danno e ad eliminare le conseguenze dannose o pericolose del reato, ovvero si sia efficacemente adoperato in tal senso.

Ma il beneficio maggiore che l’adozione ex post del modello assume lo si rileva nell’ambito delle sanzioni interdittive, laddove le stesse ai sensi dell’art. 17 D.Lgs. 231/01 non vengono applicate se l’ente, prima del dibattimento, ha eliminato le carenze organizzative che avevano determinato il reato mediante l’adozione e attuazione di un modello idoneo a prevenire reati della stessa specie.

Quindi sono tanti non solo i vantaggi dal punto di vista sanzionatorio e cautelare, ma l’adozione di un MOG può essere lo spunto di riflessione per una rivisitazione dei processi aziendali, anche al fine di renderli più snelli e compliant alla normativa di settore.

Lo Studio Legale Princivalle Apruzzi Danielli è entusiasta di aiutare i propri clienti nel percorso di adozione di un MOG, aiutandoli anche a mettere a fuoco le peculiarità della loro attività, affinché l’adozione di un modello diventi un’occasione di crescita imprenditoriale e di sviluppo del proprio business.


Il diritto alla riparazione dei beni: in vigore la Direttiva UE 2024/1799

In data 30 luglio 2024 è entrata in vigore Direttiva UE 2024/1799 che stabilisce il diritto alla riparazione dei beni.

A seguito della pubblicazione sulla Gazzetta Ufficiale dell’Unione Europea, in data 10 luglio 2024, la Direttiva UE 2024/1799 è entrata in vigore a partire dal ventesimo giorno successivo.

Siamo quindi all’ultimo step dell’iter normativo comunitario poiché manca soltanto l’attuazione da parte dei singoli Stati Membri, i quali dovranno adeguare la relativa normativa interna entro il 31 luglio 2026.

Lo Studio Legale Princivalle Apruzzi Danielli, facendo seguito al precedente articolo in merito all’approvazione del testo della direttiva, sta effettuando ogni approfondimento di natura pratica al fine di poter coadiuvare i clienti, che operano nel settore della vendita di beni di consumo e della fornitura di servizi di assistenza, nella gestione di modelli di business che siano compliant con i prossimi adeguamenti normativi.

1. L’importanza degli obblighi informativi sul diritto alla riparazione

E’ ormai noto che la finalità principale della direttiva sia la promozione e la semplificazione della riparazione dei beni di consumo, incentivando i consumatori a fare riparare il bene anche al di fuori della garanzia legale, per un consumo più sostenibile e per la riduzione dei rifiuti.

La normativa muove dai principi, fissati dalla Direttiva UE 2019/771 , di durabilità, riparabilità e riutilizzabilità dei beni mobili materiali autonomi, come anche sanciti dalla più recente Direttiva UE 2024/825, relativa alla responsabilizzazione dei consumatori per la transizione verde mediante il miglioramento della tutela dalle pratiche sleali e dell’informazione.

Partendo da questi principi, la Direttiva UE 2024/1799 si focalizza sull’importanza degli obblighi informativi sulla riparazione a carico dei “riparatori”.  Essi sono definiti come i soggetti che forniscono un servizio di riparazione anche al di fuori della garanzia legale, compresi i fabbricanti e i venditori del bene che forniscono tale servizio, ma anche, diversamente da questi ultimi, i c.d. fornitori di servizi di riparazione indipendenti.

Tutti questi soggetti hanno l’obbligo di fornire al consumatore il Modulo europeo di informazioni sulla riparazione redatto secondo il modello allegato alla direttiva.

Il modulo riporta nel dettaglio ogni informazione sull’identità del riparatore, sul bene da riparare, sulla natura del difetto e il tipo di riparazione proposta, il prezzo, e le ulteriori condizioni previste per la riparazione e relative caratteristiche.

Tale modulo dovrà, quindi, essere fornito su un supporto durevole entro un periodo di tempo ragionevole dopo la richiesta e prima che il consumatore sia vincolato da un contratto per la fornitura dei servizi di riparazione.

Tali informazioni saranno vincolanti e non modificabili da parte del riparatore per un periodo di almeno 30 giorni dalla data di consegna del modulo al consumatore.

2. L’obbligo di riparazione entra nel vivo

In forza della Direttiva UE 2024/1799, il fabbricante del bene ha l’obbligo di riparare i beni, a meno che la riparazione non sia impossibile.

La normativa regola anche le c.d. “specifiche di riparabilità”: ovvero le specifiche tecniche relative alle attività di smontaggio, all’accesso alle parti di ricambio, agli strumenti per la riparazione, a seconda delle categorie dei beni di consumo di riferimento come da elenco allegato nella direttiva (tra cui beni di elettronica di consumo e di informatica,  elettrodomestici, prodotti di telefonia).

Se la riparazione risulta oggettivamente impossibile, la normativa europea raccomanda l’offerta al consumatore di beni ricondizionati in sostituzione.

Un aspetto di rilevante novità è la facoltà del consumatore – fermo l’obbligo di riparazione in capo al fabbricante a prescindere dalla natura del malfunzionamento – di rivolgersi a qualsiasi riparatore di propria scelta. Dunque, non potrà più essere giustificato il rifiuto da parte del fabbricante di effettuare la riparazione per il solo fatto che altri riparatori abbiano eseguito una riparazione precedente.

Tale libera scelta a favore del consumatore viene poi agevolata dalla previsione della piattaforma on line europea per consentire il reperimento di riparatori o venditori di beni ricondizionati.

A ulteriore rafforzamento della tutela del consumatore, nel testo definitivo della direttiva pubblicato in Gazzetta Ufficiale dell’Unione Europea è stata confermata la modifica alla Direttiva UE 2019/771 in merito alle tutele al consumatore in caso di vizi e difetti di conformità, con riguardo all’estensione della garanzia del venditore per un periodo di dodici mesi successivi alla riparazione avvenuta per rendere conforme il bene.

3. Gli effetti pratici

Consapevole della portata pratica delle nuove disposizioni, il legislatore comunitario ha previsto che la Commissione potrà adottare orientamenti per aiutare le piccole e medie imprese a conformarsi ai requisiti e obblighi stabiliti dalla Direttiva UE 2024/1799, demandando poi agli Stati Membri, oltre alla relativa normativa di attuazione, la previsione del meccanismo sanzionatorio.

A questo punto, pur dovendo attendere i tempi per l’attuazione a livello nazionale, si possono già iniziare a intravedere potenzialità di business ulteriori per varie categorie di operatori, tra cui i riparatori indipendenti e i soggetti che forniscono servizi di assistenza tecnica.

I modelli ex d.lgs. 231/2001: la struttura e l’adozione

Dopo aver affrontato alcuni temi generali relativi al D.Lgs 231/2001 , passiamo ora ad analizzare più nello specifico i modelli di organizzazione e gestione.

I modelli di organizzazione e gestione (di seguito anche “MOG”) svolgono una serie di importanti funzioni sia durante il procedimento, sia successivamente quando si tratta di quantificare l’eventuale sanzione.

Infatti, ai sensi dell’art. 6 del D.Lgs. 231/2001 (di seguito anche il “Decreto”), nel caso di reato commesso dai vertici dell’azienda, affinché questa vada esente da responsabilità è necessario che sia stato adottato un modello idoneo a prevenire il rischio della commissione di reati, e che questo possieda una serie di caratteristiche specifiche che vedremo nel corso di questo articolo.

Nel caso invece di reato commesso da soggetti sottoposti all’altrui controllo, per l’art. 7 del Decreto è sufficiente, più genericamente, l’aver adottato efficacemente un modello.

Dal punto di vista sanzionatorio, invece, l’adozione di un MOG a valle della commissione del reato determina, ai sensi dell’art. 12 del Decreto, una riduzione delle sanzioni pecuniarie in misura compresa fra un terzo e la metà, oltre ad altri consistenti benefici che esamineremo prossimamente.

È quindi ovvio che, pur non essendo l’adozione di un MOG obbligatoria, la maggior parte degli enti – ed in particolare quelli aventi una certa complessità organizzativa – intraprendano questa scelta per cercare di andare esenti da sanzioni o comunque mitigare la portata delle stesse. A fronte dei dubbi e delle perplessità che spesso accompagnano le decisioni sull’adozione di un modello di organizzazione e gestione, lo Studio Legale Princivalle Apruzzi Danielli è in grado di assistere e guidare i suoi clienti nell’adozione del MOG.

Forti della nostra esperienza in tale campo, in questo articolo cercheremo di rispondere ad alcune delle domande più frequenti che ci sono state sottoposte dai nostri clienti: cosa deve contenere un modello di gestione ed organizzazione per essere ritenuto idoneo? E quali sono gli step da seguire per adottarlo efficacemente?

I contenuti del modello di organizzazione e gestione

Anzitutto, occorre tenere presente che il testo degli artt. 6 e 7 del Decreto si limita a disegnare lo scheletro del MOG e quali siano gli scopi che esso deve conseguire.

Tuttavia, nel tempo la giurisprudenza ha individuato alcuni principi, stabilendo ad esempio che il MOG debba essere innanzitutto specifico, attuale e dinamico. Il canone della specificità impone di tener conto della tipologia, delle dimensioni, dell’attività dell’ente e della sua storia. L’attualità comporta il costante aggiornamento del MOG alle mutate esigenze. La dinamicità assicura il continuo controllo del sistema prevenzionale, mediante il ricorso a sistematiche procedure di ricerca e identificazione dei rischi e controlli periodici sulle attività aziendali sensibili.

Ma come è fatto e come è strutturato un MOG?

In linea generale e cercando di semplificare il più possibile la risposta a questa domanda, possiamo dire che un MOG si divide in due parti: una generale ed una speciale.

La parte generale è tendenzialmente costituita in primis da un richiamo alla normativa di riferimento, ossia al Decreto stesso, dal modello di governance e dai sistemi organizzativi e di controllo interno adottati dall’ente.

Il secondo elemento che figura nella parte generale del modello è il sistema delle procure e delle deleghe, il quale disegna la ripartizione dei poteri e dei doveri all’interno della società.

Altro contenuto fondamentale della parte generale è dato dal Codice Etico, una sorta di tavola dei valori che permeano la cultura d’impresa e della quale i protocolli contenuti nel modello devono costituire concreta attuazione.

La parte generale del MOG deve anche fare riferimento alle modalità di emersione e rilevamento delle violazioni dello stesso, essenziali affinché il modello sia considerato adeguato ed efficace. Un simile sistema (su cui si tonerà più specificamente in un successivo articolo) è detto anche whistleblowing, e dovrebbe prevedere l’obbligo per tutti i soggetti legati all’ente di denunciare le violazioni di cui sono a conoscenza al proprio superiore o ad un apposito organismo.

Il modello deve successivamente menzionare il sistema disciplinare e sanzionatorio previsto in risposta alle violazioni delle prescrizioni in esso contenute, al fine di assicurarne l’effettività.

Infine, la parte generale deve “chiudere” il quadro disciplinando minuziosamente l’istituzione, la composizione, il funzionamento e gli obiettivi dell’Organismo di Vigilanza. Per il ruolo fondamentale che questo elemento riveste nel sistema 231, verranno ad esso dedicati degli articoli a parte, per ora anticipiamo soltanto che tale Organismo ha il compito di vigilare sul funzionamento e sull’osservanza del modello, e di curarne anche l’aggiornamento.

La parte speciale del MOG è invece dedicata all’individuazione e alla regolamentazione delle specifiche attività esposte al rischio della commissione di reati. Più dettagliatamente, la parte speciale del modello deve innanzi tutto fornire una descrizione della struttura dei reati-presupposto della responsabilità dell’ente.

La seconda “tappa” fondamentale è la mappatura delle attività a rischio-reato, anche detta risk assesment, che nelle organizzazioni complesse come un’azienda si sostanzia in una serie di interventi: individuazione delle aree potenzialmente a rischio-reato; selezione delle attività il cui espletamento è connesso al rischio di commissione dei reati, con indicazione delle direzioni e dei ruoli aziendali coinvolti; valutazione del grado di efficacia dei sistemi operativi e di controllo già in essere.

L’ultimo elemento essenziale della parte speciale del MOG è un richiamo, nei loro contenuti essenziali, ai protocolli di gestione del rischio-reato che si è mappato. I protocolli devono essere altamente tassativi, e contenere regole iper-descrittive, che traducano in pratica i principi definiti dal Codice etico. Oltre alla tassatività, i protocolli devono anche essere efficacemente attuati, e non limitarsi ad essere “messi su carta”.

Ulteriori fattori di grande importanza sono le attività d’informazione e di formazione sui contenuti del Modello e dei protocolli di gestione del rischio reato. Infatti, all’interno degli enti, specialmente di grandi dimensioni, è opportuno che vengano attuate iniziative di formazione qualificate e continue sul piano di prevenzione aziendale.

L’adozione del MOG

Sempre per semplificare, si possono quindi distinguere cinque fasi procedimentali che portano alla redazione e all’adozione del modello di organizzazione e gestione.

La fase iniziale consiste in un’analisi conoscitiva della società, che deve riguardare: il tipo di attività da essa svolta; la dimensione della società; la struttura organizzativa; i presidi già in essere all’interno della stessa; i rapporti della società con la Pubblica Amministrazione; l’ambiente di lavoro, per verificare se la società si conformi o meno, e quanto, alle norme anti-infortunistiche e di sicurezza sul lavoro.

Il passo successivo è l’identificazione delle attività sensibili, ossia attività nell’ambito delle quali potenzialmente potrebbero essere commessi i reati presupposto. Questa è una fase estremamente complessa e delicata, in quanto ogni caratteristica specifica dell’organizzazione genera rischi differenti all’interno dei singoli enti. Ciononostante, è possibile trarre alcuni principi generali dalle linee guida delle associazioni di categoria, fra le quali le più rilevanti in relazione al d.lgs. 231/2001 sono quelle pubblicate da Confindustria, che, pur non essendo la regola esaustiva, forniscono comunque utili informazioni circa questa fase della mappatura del rischio.

Il passaggio successivo è la classificazione del rischio in ordine decrescente: in primis i rischi critici, determinati da un danno elevato e da una significativa probabilità di accadimento, i quali non sono prevedibili o controllabili, seguono poi i rischi rilevanti, che presentano una entità del danno e una probabilità di accadimento minori rispetto ai rischi critici, ma che necessitano comunque di essere controllati, infine vi sono i rischi trascurabili, che per la modestia del danno o la scarsa probabilità di accadimento possono essere ignorati.

A questo punto si può procedere all’analisi ed individuazione del sistema di controllo e dei protocolli già esistenti nelle aree a rischio, per valutare la loro capacità di rispondere ai criteri delineati dal d.lgs. 231/2001. Solo dopo aver svolto accuratamente questa analisi, si giunge alla vera e propria predisposizione del modello di organizzazione, gestione e controllo, che dovrà successivamente ricevere l’approvazione da parte dell’organo dirigente.

È evidente che il percorso verso l’adozione ed implementazione di un MOG che risulti adeguato e specifico per il singolo ente, non è esattamente “semplice”.

Nel prossimo articolo andremo quindi ad affrontare la domanda che forse più di tutte preme a chi si appresta ad allinearsi ai dettami del d.lgs. 231/2001: che vantaggi trae l’ente dall’adozione ed efficace implementazione di un MOG?

L’autonomia della responsabilità dell’ente

La natura della responsabilità ex 231/01

Come abbiamo anticipato nell’articolo precedente, la responsabilità dell’ente dipendente da reato è definita dal D.Lgs 231/01 come “amministrativa”, ma in realtà è tale solo formalmente, poiché presenta anche molte caratteristiche di una vera e propria responsabilità penale.

I motivi di questa scelta del legislatore vanno ricercati nel testo della Costituzione; infatti, l’articolo 27 stabilisce che “la responsabilità penale è personale”, e che “le pene (…) devono tendere alla rieducazione del condannato”. Questa previsione negherebbe la possibilità di una estensione del diritto penale alle persone giuridiche, da qui la necessità di qualificare la responsabilità degli enti come amministrativa.

Negli anni si è molto dibattuto sulla natura giuridica della responsabilità ex 231/01, finché la Cassazione non ha raggiunto, tramite varie sentenze susseguitesi negli anni, un orientamento abbastanza consolidato. La Suprema Corte è infatti dell’opinione che la responsabilità degli enti derivante da reato costituisca una forma “ibrida” di responsabilità, che nasce dalla combinazione della responsabilità amministrativa con i principi ed i concetti propri dell’ambito penale. Le Sezioni Unite hanno parlato di “evidenti ragioni di contiguità con l’ordinamento penale (…) quale che sia l’etichetta che si voglia imporre su tale assetto normativo.” (Cass., sez. un., 18 settembre 2014, n.38343).

Chiarita quindi la natura della responsabilità dell’ente, riteniamo opportuno segnalare un’altra peculiarità di tale responsabilità: la responsabilità “amministrativa” delle persone giuridiche è aggiuntiva ed autonoma rispetto a quella in capo all’autore materiale dell’illecito penale. Infatti, quando all’interno di un ente viene compiuto uno dei reati-presupposto elencati nel d.lgs. 231/2001, vengono iscritte presso la Procura della Repubblica competente territorialmente due separate notizie di reato in due appositi registri: una ascrivibile alla persona fisica autrice dell’illecito, ed un’altra in capo all’ente.

Inoltre, la responsabilità ex 231/01 può, in alcuni casi, permanere anche se il processo penale nei confronti della persona fisica che ha commesso il reato non può avere corso.

Ciò può accadere nei casi indicati nell’art. 8, comma 1, d.lgs. 231/2001, ossia quando:

  1. l’autore del reato non è stato identificato o non è imputabile;
  2. il reato si estingue per una causa diversa dall’amnistia.

Entrambe queste fattispecie fanno sorgere nella pratica alcune problematiche che andremo ora ad analizzare, mettendo in luce quali sono state le risposte fornite dalla giurisprudenza.


Le vicende estintive e il problema posto dalla prescrizione

Come accennato sopra, l’art. 8, comma 1, lett. b) stabilisce che la responsabilità dell’ente sussiste anche nel caso in cui il reato subisca una vicenda estintiva, con l’unica eccezione rappresentata dall’amnistia (il legislatore ha ritenuto che le valutazioni politiche sottostanti ad un provvedimento di questo tipo valgano anche nei confronti degli enti).

L’autonomia della responsabilità dell’ente rispetto alle vicende estintive del reato presupposto crea dubbi con riguardo alla prescrizione. Infatti, ai sensi dell’art. 60 d.lgs. 231/2001, non si può procedere alla contestazione di cui all’art. 59 (vale a dire la contestazione nei confronti dell’ente, effettuata da parte del Pubblico Ministero, dell’illecito amministrativo dipendente da reato) quando il reato da cui dipende l’illecito amministrativo dell’ente è estinto per prescrizione. Si deduce quindi che, viceversa, il potere di contestazione nei confronti dell’ente permane quando la prescrizione matura invece a contestazione avvenuta.

Parrebbe fin qui un ragionamento piuttosto lineare, sennonché i dubbi in questo ambito sorgono dal fatto che la disciplina della prescrizione dell’illecito dell’ente è diversa da quella penalistica: ai sensi dell’art. 22, infatti, il termine di prescrizione è di cinque anni dalla consumazione del reato, e per effetto dell’interruzione inizia a decorrere un nuovo periodo di prescrizione la cui durata massima non è però prevista. In questo la disciplina della prescrizione dell’illecito dell’ente si discosta da quanto stabilisce l’art. 160, comma 3, del Codice penale, ai sensi del quale invece sono previsti dei termini massimi per l’aumento del periodo di prescrizione dovuto all’interruzione della stessa.

Vi sarebbe quindi il rischio che il processo penale nei confronti dell’ente prosegua, e di conseguenza che la responsabilità dell’ente possa eventualmente venire affermata, anche senza la verifica della colpevolezza della persona fisica autrice materiale del reato.

Sul punto è intervenuta la Cassazione che ha stabilito che in tema di responsabilità degli enti, nel caso di declaratoria di prescrizione del reato presupposto, il giudice deve sì “procedere all’accertamento autonomo della responsabilità amministrativa della persona giuridica nel cui interesse e nel cui vantaggio l’illecito fu commesso”, ma senza che questo accertamento possa “prescindere da una verifica, quantomeno incidentale, della sussistenza del fatto di reato” (Cass. pen., Sez. VI, 25 gennaio 2013, n. 21192).

In altre parole, il giudizio sulla responsabilità dell’ente deve comunque mirare alla pienezza dell’accertamento della sussistenza del reato, nelle sue componenti oggettiva e soggettiva.

Si tratta di un ragionamento solo in apparenza esclusivamente teorico, poiché in realtà ha dei risvolti pratici per l’ente. Nella sostanza, infatti, confermando che si deve trattare comunque di un giudizio che mira ad un accertamento pieno, il chiarimento della Cassazione implica che l’ente possa avere la possibilità, in giudizio, di chiedere l’ammissione e produrre prove utili per escludere o far dubitare della sussistenza del fatto di reato, essendo quest’ultimo una componente fondamentale della fattispecie da cui discende la responsabilità dell’ente.


La mancata identificazione dell’autore del reato

Per quanto riguarda l’art. 8, lett. a), mentre l’ipotesi di autore non imputabile, cioè incapace di intendere e di volere, resta sicuramente un caso tendenzialmente teorico, la mancata identificazione della persona fisica che ha commesso il reato è un fenomeno quasi tipico nell’ambito della responsabilità d’impresa. In effetti, si può dire che sia un’evenienza insita nella difficoltà di attribuire responsabilità personali soprattutto nell’ambito di organizzazioni articolate o comunque piuttosto complesse.

Ad esempio, basta pensare ai cosiddetti casi di imputazione soggettivamente alternativa, cioè quelle ipotesi in cui il reato è senz’altro riconducibile ai vertici dell’ente, ossia due o più amministratori, ma manchi la prova della loro responsabilità individuale.

Secondo la lettera dell’art. 8, comma 1, lett. a) del d.lgs. 231/2001, la conseguenza per l’ente è che, anche nei casi in cui per la complessità dell’assetto organizzativo interno non sia possibile riferire la responsabilità penale ad un determinato soggetto, ma risulti comunque accertata la commissione di un reato, l’ente ne dovrà rispondere sul piano della responsabilità amministrativa. Questo, naturalmente, a condizione che comunque sia imputabile all’impresa una colpa organizzativa, una negligenza consistente nell’aver adottato un modello organizzativo carente, o addirittura nel non averlo adottato affatto (tema su cui torneremo approfonditamente nel prossimo articolo).

Questa è la conclusione a cui è giunta la Cassazione in svariate sentenze. Nella sentenza n. 20060 del 4 aprile 2013, ad esempio, la Sezione V della Cassazione penale ha affermato che l’autonomia della responsabilità dell’ente non si riferisce tanto ad una indipendenza dell’illecito amministrativo a suo carico rispetto al reato presupposto: lo dice il termine stesso, l’illecito amministrativo presuppone, e quindi dipende, da quello penale. Piuttosto, la disposizione di cui all’art. 8 segnala l’autonomia delle due condanne sotto il profilo processuale. Nella prassi, quindi, perché vi sia responsabilità dell’ente è necessario che venga compiuto un reato da parte di un soggetto riconducibile all’ente stesso, ma non anche “che tale reato venga accertato con individuazione e condanna del responsabile.”

Tuttavia, come vedremo prossimamente, l’imputazione dell’illecito all’ente si fonda su parametri differenti a seconda che autore materiale del reato presupposto sia un soggetto apicale oppure sottoposto. Per questo motivo, sempre la Cassazione ha delimitato l’autonomia della responsabilità dell’ente ex 231. Infatti, pur ribadendo il principio dell’autonomia della responsabilità dell’ente e della tendenziale irrilevanza della mancata individuazione dell’autore del reato, la Suprema Corte ha affermato che è quantomeno necessario stabilire se l’autore sia un soggetto apicale oppure subordinato (Cass. pen., Sez. VI, sentenza n. 28299 del 7 luglio 2016).

Web scraping: Meta sospende i suoi progetti sull’IA in Europa dopo i reclami sulla privacy

META sospende il programma e il diritto di opposizione

Il 26 giugno 2024 scadeva il termine, per i cittadini dell’Unione Europea, per presentare opposizione all’utilizzo da parte di Meta dei dati personali dei propri utenti ai fini di web scraping, esercitando il proprio diritto ex art. 18 GDPR.

È recentissima la notizia che Meta abbia però sospeso questo progetto, almeno per quanto riguarda l’Unione Europea e lo Spazio economico europeo, a seguito di una richiesta in tal senso da parte dell’Autorità irlandese di autoregolamentazione della privacy.

Il colosso social aveva infatti poco tempo fa comunicato che i dati personali, contenuti nei post pubblicati dagli utenti su Facebook ed Instagram, sarebbero stati utilizzati da fine giugno in poi per attività di web scraping. Per quanto gli utenti europei di Meta più sensibili in tema di privacy possano per ora tirare un sospiro di sollievo, occorre sottolineare che non si tratta dell’unico operatore del web che ha intenzione di utilizzare dati, anche personali, per simili finalità.

Web scraping: cosa si intende?

Ma in cosa consiste l’attività di web scraping? E per quale motivo dev’essere data agli utenti la possibilità di opporvisi? Proveremo a spiegarlo brevemente con questo articolo.

Il web scraping è, sinteticamente, la raccolta massiva di dati, anche personali, pubblicati nei siti web e nelle piattaforme online, da parte di chi sviluppa sistemi di Intelligenza Artificiale Generativa, o IAG.

Più nello specifico, esso consiste nella combinazione di tecniche di web crawling, vale a dire scansione sistematica della rete da parte di bot al fine di raccogliere ed indicizzare i dati contenuti nelle pagine web per garantire il funzionamento dei motori di ricerca, con un’attività di conservazione e memorizzazione dei dati raccolti, per successive mirate analisi, elaborazioni ed utilizzi. Fra queste rientrano anche le finalità di addestramento di algoritmi di IAG.

Il Provvedimento dell’Autorità Garante

Di recente il Garante per la protezione dei dati personali ha denunciato, con la Nota Integrativa al Provvedimento n. 329 del 20 maggio 2024, che nella misura in cui il web scraping implica la raccolta di informazioni riconducibili a una persona fisica identificata o identificabile, si pone un problema di protezione dei dati personali.

Nella stessa Nota Integrativa il Garante suggerisce ai gestori di siti web e piattaforme online, operanti in Italia quali titolari del trattamento di dati personali resi disponibili al pubblico attraverso piattaforme online, alcune possibili cautele per mitigare gli effetti del web scraping di terze parti, finalizzato all’addestramento di sistemi di IAG, laddove tale attività sia considerata dal singolo titolare incompatibile con le finalità e le basi giuridiche della messa a disposizione del pubblico dei dati personali.

Queste possibili misure cautelative vanno dalla creazione di aree riservate, cui gli utenti possono accedere solo tramite registrazione, all’inserimento all’interno dei termini di servizio del sito web l’espresso divieto di utilizzare tecniche di web scraping. È evidente che tali misure hanno una efficacia limitata poiché facilmente aggirabili, ma pongono le basi per definire gli ambiti di responsabilità, e potenziale danno, cui si espongono gli operatori dell’IAG.

Dal punto di vista dell’utente, invece, nel caso in cui ad essere raccolti siano dati personali viene in soccorso l’art. 13 del GDPR, par.2 lett. b ai sensi del quale il titolare deve fornire all’interessato le informazioni sull’esistenza del diritto ad opporsi al trattamento.

Ed è proprio questo che Meta stava facendo, sebbene non in maniera particolarmente trasparente o agevole.  Infatti, per poter esercitare il diritto di opposizione alla specifica finalità del web scraping, gli utenti avrebbero dovuto ricercare, all’interno delle impostazioni del proprio profilo social, l’informativa sulla privacy, che a sua volta rimandava alla possibilità di esercitare il diritto ex art. 18 GDPR, e dopodiché, senza farsi scoraggiare dalla necessità di motivare la richiesta, dichiarare la propria opposizione.

L’appello di NOYB a seguito del quale META sospende il progetto di IA in Europa

Pare però che, almeno per ora, non sarà più necessario (o possibile) intraprendere questo iter.  A seguito di una serie di denunce (di cui potete trovare qui il testo di quella presentata al Garante) ed un appello del gruppo NOYB (“None of Your Business”) alle autorità di svariati paesi dell’Unione Europea, che segnalavano l’illegalità delle finalità di addestramento di una forma indefinita di IAG, la Commissione irlandese per la protezione dei dati ha presentato ufficialmente richiesta affinché Meta sospenda questo progetto, richiesta che pare sia stata accolta dall’azienda.

dott.ssa Rebecca Busi

Avv. Valentina Apruzzi

Il diritto alla riparazione dei beni: approvata la direttiva UE

Approvata la direttiva UE che stabilisce il diritto alla riparazione dei beni.

Il Parlamento Europeo ha infatti approvato il testo definitivo della direttiva il 23 aprile 2024, poi approvato dal Consiglio il 30 maggio 2024.

Mancano solo gli ultimi step:

  • la pubblicazione sulla Gazzetta Ufficiale dell’Unione Europea;
  • l’entrata in vigore della direttiva il ventesimo giorno successivo alla sua pubblicazione;
  • il recepimento da parte degli Stati Membri mediante la normativa interna di attuazione entro i 24 mesi successivi all’entrata in vigore.

Viene sancito un nuovo diritto per i consumatori: il diritto a fare riparare i beni in modo più semplice, a vantaggio di una maggiore sostenibilità ambientale.

Lo Studio Legale Princivalle Apruzzi Danielli, che già aveva affrontato il tema con un precedente articolo a seguito degli ultimi sviluppi, sta analizzando l’effetto pratico di tale normativa per gli operatori delle vendite di determinate categorie di beni di consumo.

  1. I principi fissati dal testo definitivo della direttiva

Fine principale della direttiva è la promozione e la facilitazione della riparazione dei beni di consumo, incentivando i consumatori a fare riparare il bene anche al di fuori della garanzia legale.

Il tutto parte dalla necessità di promuovere un consumo più sostenibile, agevolando la riparazione dei prodotti rispetto alla loro sostituzione, e quindi riducendo i rifiuti.

Non è infatti un caso che l’approvazione del testo definitivo della direttiva sia avvenuta quasi contestualmente all’adozione, da parte del Consiglio europeo, del Regolamento sulla Progettazione Ecocompatibile (Ecodesign for Sustainable Products Regulation), ad oggi in attesa di pubblicazione sulla Gazzetta Ufficiale dell’Unione Europea.

Tale Regolamento definisce in maniera aggiornata e strutturata i requisiti  per la progettazione di beni nel rispetto dei tre principi fondamentali della durabilità, riparabilità e riutilizzabilità. Principi, questi ultimi, che costituivano gli obiettivi in parte già fissati nella Direttiva UE 2019/771 relativa a determinati aspetti dei contratti di vendita dei beni, al fine di favorire il mantenimento di un ciclo di vita dei prodotti che comprenda il riutilizzo, la riparazione e il ricondizionamento.

Ed è proprio il richiamo alla Direttiva UE 2019/771 a definire l’ambito di applicazione della direttiva in esame a favore dei consumatori. La direttiva sul “diritto alla riparazione” ha a oggetto qualsiasi bene mobile materiale autonomo nonché qualsiasi bene materiale che incorpora o è interconnesso con un contenuto digitale o un servizio digitale.

Dunque, interessati all’applicazione della direttiva sul “diritto alla riparazione” sono, per esempio, gli operatori esercenti nell’ambito della produzione e del commercio dei beni di elettronica di consumo, di elettrodomestici, di prodotti di telefonia e dell’erogazione di servizi di assistenza tecnica a questi accessori.

  1. Le principali novità introdotte

Quali le principali novità che verranno introdotte con l’entrata in vigore della direttiva del right to repair?

La direttiva impone l’obbligo in capo al fabbricante di riparare il bene, su richiesta del consumatore, agevolando allo stesso tempo il consumatore nella scelta dei servizi di riparazione da parte di altri riparatori.

Infatti, al fine di agevolare la scelta, è previsto un Modulo Europeo di informazioni sulla riparazione standard che verrà fornito gratuitamente da parte dei riparatori ai consumatori, recante le informazioni sul riparatore e sulle condizioni di riparazione, la natura del difetto e il tipo di riparazione proposta e relative tempistiche.

Tale obbligo di informativa è previsto in capo anche allo stesso fabbricante, all’importatore o al distributore, i quali saranno tenuti a mettere a disposizione le condizioni sui loro servizi di riparazione, tenuto conto dell’obbligo di riparazione a richiesta del consumatore previsto a loro carico ad eccezione del caso in cui la riparazione sia impossibile.

Dunque, il fabbricante non potrà più rifiutare la riparazione per motivi esclusivamente economici, così come non potrà rifiutare la riparazione per il solo fatto che precedentemente sia stata eseguita una riparazione da parte di altri riparatori.

L’obbligo di riparazione, quindi, viene imposto ai fabbricanti – dietro pagamento di un prezzo da parte del consumatore o a titolo gratuito – anche in riferimento a difetti che non sono causati dalla non conformità dei beni al contratto di vendita. Il tutto secondo condizioni chiare e ragionevoli al fine di non disincentivare la scelta del consumatore alla riparazione del bene.

Infine, tra le novità di maggiore interesse, la direttiva propone la modifica alla Direttiva UE 2019/771 in merito alle tutele al consumatore in caso di vizi e difetti di conformità, stabilendo l’estensione della responsabilità del venditore per un periodo di dodici mesi successivi alla riparazione avvenuta per rendere conforme il bene.

  1. Considerazioni finali

La normativa comunitaria sul “diritto alla riparazione” avrà importanti ripercussioni pratiche per tutti gli operatori del settore della vendita dei beni di consumo e della fornitura di servizi di assistenza tecnica.

Molti gli adeguamenti previsti nei confronti dei consumatori, altrettante le opportunità di business che ne possono derivare per gli operatori.

Saranno necessarie ulteriori e approfondite analisi e  valutazioni a seguito della pubblicazione del testo sulla Gazzetta Ufficiale dell’Unione Europea e quando verrà trattato il recepimento nell’ambito della normativa nazionale.

Lo Studio Legale Princivalle Apruzzi Danielli assiste costantemente gli operatori del settore per lo sviluppo di ogni adeguamento del proprio business tenendo in considerazione i prossimi sviluppi normativi nell’ambito del mercato interno.


La responsabilità amministrativa degli enti

Con il d.lgs. 231 dell’8 giugno 2001 è stata introdotta nell’ordinamento italiano la responsabilità amministrativa degli enti collettivi per fatti di reato.

Tale istituto mira a colpire le condotte illecite, commesse all’interno di un’impresa, che non sono soltanto il frutto di un’iniziativa privata del singolo, bensì rientrano in una più ampia e diffusa politica aziendale, tanto che si parla di corporate crime.

Spinta decisiva per l’introduzione di tale forma di responsabilità è stata sicuramente una serie di fonti sovranazionali che si sono espresse in materia. Fra queste, basta pensare alle numerose direttive del Parlamento europeo e del Consiglio, e alle relative decisioni quadro al Protocollo n. 2 della Convenzione per la tutela degli interessi finanziari delle Comunità europee del 1997, e alla Convenzione Ocse dello stesso anno sulla lotta alla corruzione dei funzionari pubblici stranieri nelle operazioni economiche internazionali.

Il d.lgs. 231 del 2001 ha introdotto una particolare responsabilità per gli enti, definita solo lessicalmente “amministrativa”, derivante da reato e ricollegata al fatto della commissione di un illecito penale da parte di una persona fisica, nell’interesse o a vantaggio della società. Una responsabilità, peraltro, non sostitutiva di quella della persona fisica, bensì aggiuntiva, e collegata alla commissione di determinate fattispecie di reato espressamente previste dal decreto stesso, i cosiddetti “reati-presupposto”.

Destinatari della normativa, secondo la lettera della legge, sono tutti gli enti forniti di personalità giuridica, le società e le associazioni anche prive di personalità giuridica, vale a dire a titolo esemplificativo: le società di capitali, le cooperative, le associazioni, le fondazioni e ogni altra istituzione, non finalizzata allo svolgimento di attività economica, che acquista la personalità giuridica in base al d.p.r. 10 febbraio 2001, n. 236.

Per l’ente “virtuoso” che voglia provare ad evitare di incorrere in tale responsabilità, il legislatore ha previsto un utile strumento: l’adozione dei modelli organizzativi e di gestione, che fungono sia da criterio di esclusione della punibilità, che da criterio di attenuazione delle loro eventuali conseguenze sanzionatorie. La loro predisposizione ed efficace implementazione non è per le imprese un obbligo, ma è certamente indispensabile laddove gli enti vogliano essere tutelati sotto il profilo della responsabilità ex d.lgs.. 231 nella deprecata ipotesi della commissione di un reato-presupposto al loro interno.

A vigilare sulla corretta implementazione e sull’efficacia del modello organizzativo, il d.lgs. 231 prevede l’istituzione all’interno dell’ente di un organo ad hoc. Si tratta dell’organismo di vigilanza, che deve essere dotato di tutti i poteri necessari per assicurare una efficiente vigilanza sul funzionamento ed il rispetto del modello organizzativo adottato dall’ente: esso deve verificare l’efficacia del modello ed il rispetto delle modalità e procedure previste in esso, nonché formulare proposte all’organo dirigente per eventuali aggiornamenti e adeguamenti del modello stesso.

Adottare un modello di organizzazione e gestione può a prima vista significare per l’impresa ingenti costi e lunghi e laboriosi processi di mappatura dei rischi e predisposizione di adeguate cautele, il tutto in un panorama giurisprudenziale dove i criteri di valutazione dei giudici circa l’adeguatezza di questi modelli non sono sempre chiari e ben definiti in partenza. Inoltre, dotarsi di un modello di organizzazione e gestione implica istituire un organismo di vigilanza, il che a sua volta comporta ulteriori costi, dato che tale organo deve disporre delle risorse finanziarie necessarie a svolgere i suoi compiti.

Lo Studio Legale Princivalle Apruzzi Danielli è in grado di seguire i propri clienti in tutto l’iter necessario alla adozione – o eventuale implementazione – del modello ex d.lgs.. 231 del 2001, nonché nell’assistenza alla istituzione dell’organismo di vigilanza o nella formazione obbligatoria in tale ambito. Infatti gli Avvocati dello Studio Legale Princivalle Apruzzi Danielli fanno parte degli organismi di vigilanza di varie società, forniscono consulenza relativamente a tale normativa, e svolgono corsi periodici di formazione su tale tematica.

Occorre infatti tenere a mente che il catalogo dei reati-presupposto, in un primo momento limitato ad illeciti tipici dell’attività economica, va via via sempre più espandendosi, ricomprendendo reati sempre diversi, la prevenzione dei quali richiede conoscenze tecniche specifiche dei più disparati campi.

Per questi motivi, lo Studio Legale Princivalle Apruzzi Danielli ha deciso di fare chiarezza sull’argomento, con una serie periodica di articoli (consultabili anche sul sito internet dello Studio), che esamineranno il d.lgs. 231 del 2001 nei suoi vari elementi e le problematiche che possono presentarsi nella sua applicazione pratica. Non mancheranno anche aggiornamenti sulle più recenti novità in materia di responsabilità amministrativa degli enti dipendente da reato, il tutto per fornire un pratico ed agevole strumento a chi dovesse avere necessità o dubbi su una materia così fondamentale per chiunque si muova nel mondo dell’impresa.

Sicurezza dei prodotti: nuove regole in vigore dal 13 dicembre 2024

Si avvicina la data in cui si applicheranno in Italia e sul territorio dell’Unione Europea le nuove regole in materia di sicurezza dei prodotti.

Infatti, il Regolamento (UE) 2023/988 del Parlamento europeo e del Consiglio, del 10 maggio 2023, relativo alla sicurezza generale dei prodotti (Regolamento 2023/988), entrerà in vigore il prossimo 13 dicembre 2024.

Il Regolamento abroga e sostituisce la Direttiva 2001/95/CE sulla sicurezza generale dei prodotti e la Direttiva 87/357/CEE sulla sicurezza dei prodotti che imitano prodotti alimentari.

A differenza di una direttiva, che necessita di essere trasposta e recepita nella legislazione nazionale, il Regolamento 2023/988 troverà diretta applicazione in tutti gli stati membri.

Obiettivi e ambito di applicazione

Il Regolamento 2023/988 intende fornire un elevato livello di tutela dei consumatori e condizioni di parità per le imprese, migliorando in tal modo il funzionamento del mercato interno dell’Unione europea.

A tal fine, stabilisce norme essenziali in materia di sicurezza dei prodotti di consumo immessi o messi a disposizione sul mercato, laddove si intende:

  • per “messa disposizione”, la distribuzione, il consumo o l’uso sul mercato dell’Unione nel quadro di un’attività commerciale, a titolo oneroso o gratuito;
  • per “immissione sul mercato”, la prima messa a disposizione di un prodotto sul mercato interno

Esso si applicherà nella misura in cui non esistano altre disposizioni specifiche riguardanti la sicurezza applicabili a specifici prodotti e riguarderà prodotti nuovi, usati, riparati o ricondizionati.

Tuttavia, non si applicherà ai prodotti da riparare o ricondizionare prima dell’uso immessi o messi a disposizione sul mercato e chiaramente contrassegnati in quanto tali.

Inoltre, sono esclusi dall’ambito di applicazione del Regolamento 2023/988 i seguenti prodotti:

  1. medicinali per uso umano o veterinario;
  2. alimenti;
  3. mangimi;
  4. piante e animali vivi, organismi geneticamente modificati, microorganismi geneticamente modificati a impiego confinato;
  5. sottoprodotti e prodotti derivati di origine animale;
  6. prodotti fitosanitari;
  7. attrezzature su cui i consumatori circolano o viaggiano se tali attrezzature sono gestite direttamente da un prestatore di servizi nel contesto della prestazione di un servizio di trasporto e non sono gestite dai consumatori stessi;
  8. aeromobili la cui progettazione, produzione, manutenzione e funzionamento comportano un basso rischio per la sicurezza;
  9. oggetti d’antiquariato.

Soggetti interessati

Il Regolamento 2023/988 prevede obblighi specifici per diverse categorie di operatori economici fra cui i principali sono:

  • fabbricanti
  • importatori
  • distributori
  • fornitori di mercati online
  • fornitori di servizi di logistica

Per tutti questi soggetti sono previsti diversi gradi di responsabilità quando siano coinvolti nella messa a disposizione di prodotti nel mercato interno dell’Unione.

Tali obblighi e responsabilità coinvolgono, fra l’altro, le regole di etichettatura, l’analisi dei rischi legata all’uso dei prodotti, la redazione di istruzioni sulla sicurezza, gli obblighi di richiamo dei prodotti in caso di difetti che ne compromettano la sicurezza, eccetera.

Quanto precede è chiaramente un brevissimo e primo sguardo d’insieme sulle disposizioni del Regolamento 2023/988, sul quale torneremo con ulteriori articoli di approfondimento.

Nel frattempo, per qualsiasi domanda e per ulteriori informazioni, vi invitiamo a contattare i professionisti del nostro Studio che saranno lieti di fornirvi la loro consulenza.