Assemblee società quotate a distanza: governance e regole 2026

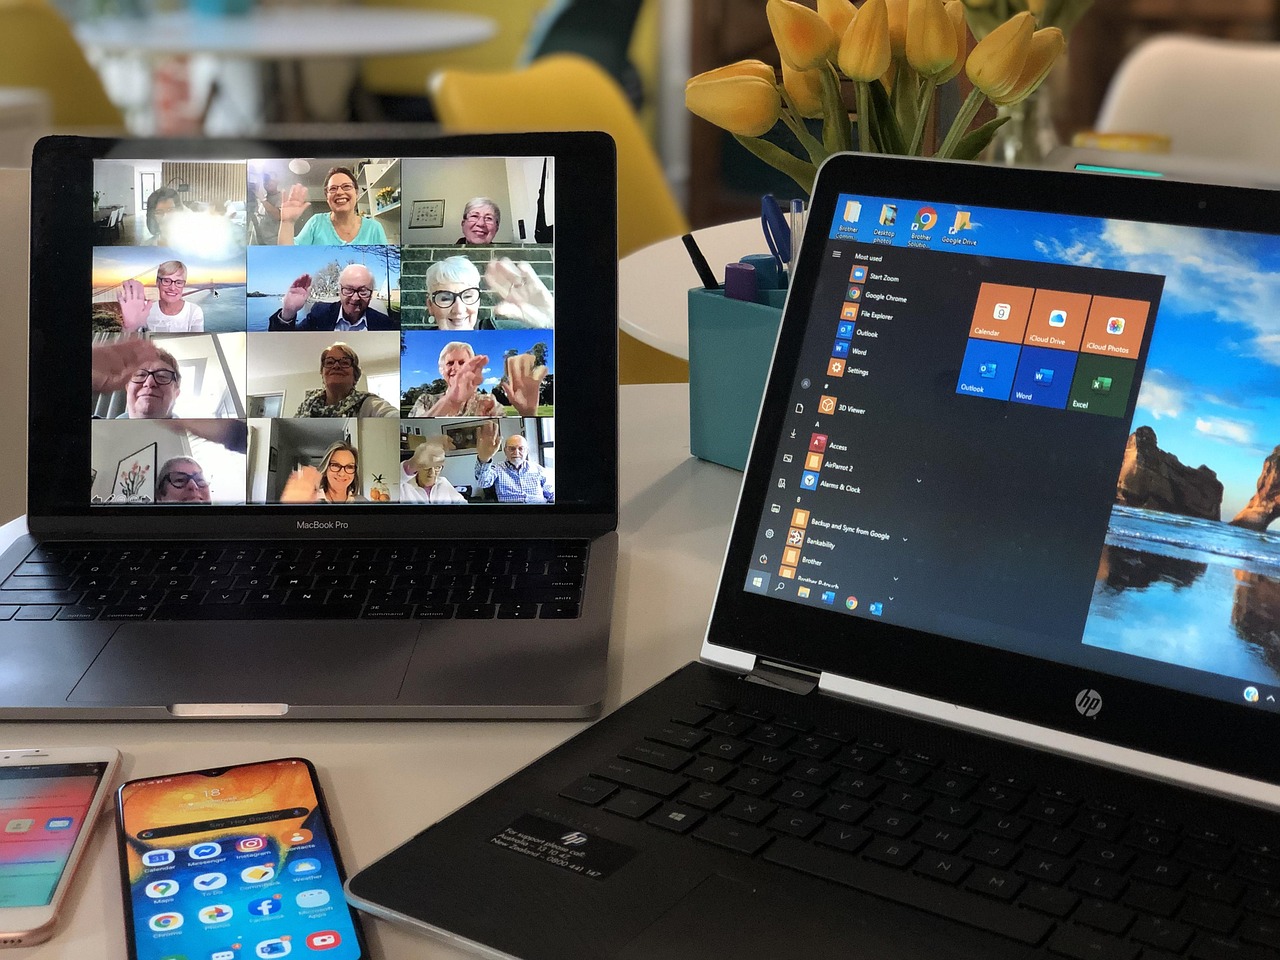
Quando nel 2020 l’art. 106 del Decreto Cura Italia ha consentito lo svolgimento delle assemblee a distanza delle società quotate mediante mezzi di telecomunicazione, anche in deroga alle previsioni statutarie, la misura aveva una giustificazione evidente: garantire continuità decisionale in un contesto emergenziale di impossibilità materiale di riunione.

Pochi, allora, avrebbero immaginato che quella disciplina avrebbe inciso in modo così profondo sulla cultura della governance delle società quotate.

Il voto elettronico, la partecipazione esclusivamente da remoto, l’utilizzo generalizzato del rappresentante designato non sono stati soltanto strumenti di gestione della crisi. Hanno rappresentato un esperimento su larga scala di digitalizzazione del momento assembleare — e, in fondo, del rapporto tra organo amministrativo e azionisti.

Le proroghe successive hanno trasformato l’eccezione in prassi. Oggi alcune di quelle disposizioni restano applicabili fino al 30 settembre 2026. Ma la vera questione non è la durata della proroga. È comprendere se il sistema intenda considerare l’assemblea digitale come un fenomeno contingente o come una componente strutturale dell’ordinamento societario.

Il ritorno alla disciplina ordinaria non è un ritorno al passato

L’intervento interpretativo della Massima n. 216/2025 del Consiglio Notarile di Milano si inserisce proprio in questo passaggio delicato.

Il messaggio che emerge non è di chiusura verso la tecnologia, ma di ricondizionamento della stessa entro l’alveo delle regole ordinarie. Nelle S.p.A. — e quindi nelle società quotate — la partecipazione mediante mezzi di telecomunicazione e, a maggior ragione, l’assemblea esclusivamente virtuale sono pienamente compatibili con l’ordinamento, purché trovino fondamento nello statuto.

Durante l’emergenza, la tecnologia ha potuto sostituire il luogo fisico per effetto di una deroga legislativa. Nel regime ordinario, invece, la scelta di eliminare la fisicità dell’assemblea delle società quotate diventa una scelta organizzativa consapevole, che incide sull’equilibrio tra efficienza e dialettica assembleare.

In altre parole: la digitalizzazione non è più un automatismo normativo, ma una decisione di governance.

Assemblea fisica, assemblea ibrida, assemblea virtuale: questione tecnica o scelta strategica?

Ridurre il tema a una questione operativa sarebbe un errore, considerato che le assemblee telematiche hanno inciso in maniera preponderante su:

  • qualità del confronto assembleare

  • attivismo degli investitori

  • engagement dei soci

  • gestione delle proxy 

  • percezione di trasparenza da parte del mercato

con ciò diventando la modalità di svolgimento dell’assemblea parte integrante della corporate identity della società.

Spesso il dibattito si concentra sugli aspetti tecnici — identificazione dei partecipanti, sicurezza informatica, tracciabilità del voto. Tutti elementi essenziali, ma non centrali, quando il punto più profondo è un altro.

L’assemblea esclusivamente virtuale tende a razionalizzare il procedimento, a comprimere l’imprevedibilità del dibattito, a rendere più lineare la gestione degli interventi. È un modello efficiente, talvolta più inclusivo sotto il profilo geografico, certamente meno oneroso sul piano organizzativo.

Ma è anche un modello che modifica la percezione del momento assembleare, trasformandolo da evento fisico collettivo a processo digitale mediato da piattaforme.

Per alcune società quotate, questo ha significato un ampliamento della partecipazione, soprattutto da parte di investitori internazionali. Per altre, ha comportato una riduzione del confronto diretto e un aumento della proceduralizzazione.

Alla luce di quanto sopra, si potrebbe affermare che la tecnologia ha ridisegnato gli spazi del potere societario.

Il 2026 come momento di responsabilità

La scadenza delle proroghe non rappresenta soltanto un termine normativo, bensì un momento di responsabilità per le società.

Affidarsi alla disciplina transitoria significa rinviare una decisione. Intervenire sullo statuto, invece, significa assumere una posizione chiara sul modello assembleare che si intende adottare nel medio-lungo periodo.

La differenza è sostanziale.

Una clausola statutaria che consenta assemblee integralmente virtuali o modelli ibridi non è una previsione tecnica. È una dichiarazione di politica societaria: indica come la società concepisce il rapporto con i propri azionisti e quale equilibrio intende perseguire tra efficienza organizzativa e partecipazione effettiva.

Governance digitale come fattore competitivo

Nel mercato dei capitali contemporaneo, la qualità della governance è un elemento reputazionale.

In questo contesto, l’assemblea digitale può diventare uno strumento di engagement evoluto, capace di facilitare la partecipazione transnazionale e di rafforzare l’immagine di modernità della società.

Ma può anche essere percepita come una barriera, se non adeguatamente strutturata.

La differenza non risiede nella tecnologia in sé, bensì nella coerenza tra assetto statutario, infrastruttura tecnica e cultura di governance.

Una scelta che non può più essere rinviata

L’esperienza emergenziale ha dimostrato che l’assemblea a distanza è giuridicamente praticabile e operativamente efficiente.

Le società quotate che si limiteranno ad attendere la prossima proroga resteranno in una dimensione reattiva. Quelle che utilizzeranno questo periodo per ridefinire consapevolmente il proprio assetto assembleare trasformeranno una misura straordinaria in un elemento stabile della propria architettura di governance.

La domanda, dunque, non è più se sia possibile svolgere assemblee a distanza, ma quale idea di assemblea — e, in ultima analisi, quale idea di rapporto tra società e azionisti — si intenda adottare nei prossimi anni.

Per le imprese il momento per intervenire è ora: una governance digitale efficace richiede pianificazione giuridica preventiva. Ed è una decisione che, più che tecnica, è profondamente strategica.

I professionisti dello studio Princivalle Apruzzi Danielli sono a disposizione per assistere le società quotate in questo delicato momento transizionale, offrendo la propria assistenza e consulenza legale per valutare se e quando una modifica statutaria sia o meno necessaria.
Verifica dell’età online: linee guida EU e app sperimentale

La verifica dell’età online è diventata una priorità per le istituzioni europee che puntano a rafforzare la tutela dei minori nell’ecosistema digitale e l’Italia sarà in prima fila.

Questo delicato tema era già stato affrontato dallo studio Princivalle Apruzzi Danielli con focus sulla tutela della privacy dei minori rispetto all’avvento dell’intelligenza generativa, anche alla luce del D.L. Caivano n. 123 del 15.09.2023 per il contrasto al disagio giovanile, alla povertà educativa e alla criminalità minorile, nonché per la sicurezza dei minori in ambito digitale.

Si passa quindi da un contesto nazionale con il D.L. Caivano ad un contesto europeo, con la recentissima pubblicazione (14.07.2025) da parte della Commissione Europea delle nuove linee guida dedicate ai sistemi di age verification e al contestuale lancio di un’app sperimentale conforme ai principi dell’identità digitale europea.

Come si legge sul sito della Commissione Europea “il rilascio di questo piano avvia una fase pilota durante la quale una soluzione software per la verifica dell’età sarà testata e ulteriormente personalizzata in collaborazione con gli Stati membri, le piattaforme online e gli utenti finali.“

I primi Stati Membri che sperimenteranno la soluzione tecnica saranno Danimarca, Francia, Grecia, Italia e Spagna.

Perché la verifica dell’età digitale è necessaria

Le iniziative promosse di recente dalla Commissione Europea si collocano  in un quadro normativo più ampio, quello del Digital Services Act (DSA) (regolamento europeo finalizzato a promuovere un ambiente online più sicuro e responsabile) e del regolamento eIDAS 2.0, portando con sé importanti implicazioni per aziende, piattaforme digitali e professionisti.

Garantire che i minori non accedano a contenuti inappropriati è riconosciuto come aspetto critico ed è diventato infatti cruciale. I metodi attuali, come l’autodichiarazione o il caricamento di documenti, si sono rivelati inefficaci o troppo invasivi.

Secondo il Digital Services Act, le piattaforme online sono obbligate a implementare misure proporzionate per evitare che i minori accedano a determinati servizi digitali, tutelando nel contempo la loro privacy.

Le nuove linee guida della Commissione Europea

Le linee guida pubblicate dalla Commissione Europea definiscono standard minimi per i sistemi di verifica dell’età online, con un focus particolare su:

  • privacy e protezione dei dati mediante  la raccolta dei dati nel rispetto del principio di data minimization e con l’obbiettivo di evitare profilazioni non necessarie;
  • interoperabilità e standard comuni attraverso sistemi compatibili in tutta l’UE, anche grazie ad un’integrazione con il wallet di identità digitale europea (EUDI Wallet)
  • inclusività e accessibilità grazie a metodi semplici e utilizzabili anche da soggetti fragili e ad un’esperienza utente semplificata

Queste linee guida, seppur non siano ancora vincolanti,  costituiscono un valido punto di riferimento per le imprese digitali in vista di future regolamentazioni.

L’app sperimentale dell’Unione Europea

La Commissione UE ha lanciato inoltre un progetto pilota con un’app per la verifica dell’età, sviluppata secondo i principi dell’eIDAS 2.0. che verrà inizialmente sperimentata in cinque Paesi Membri (tra cui l’Italia), per poi essere integrata nei portafogli digitali nazionali.

Ma come funziona l’app?

Vediamo insieme alcune delle sue caratteristiche principali:

  • permette agli utenti di dimostrare l’età (es. “18+”) senza dover fornire altri dati;

  • utilizza attestazioni crittografiche e standard EUDI;

  • può essere integrata in siti web, piattaforme e servizi online.

Questo approccio, a detta della Commissione, consentirebbe senza dubbio un controllo dell’età sicuro e rispettoso della privacy, senza tuttavia che si proceda ad un’archiviazione dei dati da parte dei fornitori di servizi.

Nuove opportunità o ulteriori criticità?

Dal punto di vista legale, le nuove linee guida e l’app sperimentale rappresentano un passo avanti verso una regolazione più bilanciata dell’identità digitale e una soluzione tecnica ricercata da tempo.

Tra gli aspetti più innovativi, vi rientrano indubbiamente un allineamento con i principi del GDPR, una valorizzazione della privacy by design ed una centralità della responsabilità del fornitore di servizi in caso di mancato adeguamento.

Tuttavia, non si possono non evidenziare le criticità che queste linee guida portano con sé: trattandosi di “orientamenti” della Commissione Europea, non rappresentano un obbligo immediato per gli operatori del web poiché la loro adozione è su base volontaria né possono essere imposti a fornitori extra-Ue.  Inoltre, l’interoperabilità tecnica è ancora in una fase iniziale, tanto da rappresentare un possibile rischio di esclusione digitale qualora non venga progettata adeguatamente la sua usabilità da parte degli operatori del web.

È quindi consigliabile che le imprese adottino un approccio proattivo, analizzando le linee guida, rivedendo le procedure interne e coinvolgendo, ove necessario il proprio DPO nella valutazione delle soluzioni più adatte alla realtà aziendale.

Considerazioni finali

La verifica dell’età online è destinata a diventare un elemento centrale della compliance digitale in Europa.

Le aziende digitali, i professionisti del settore e i fornitori di contenuti online devono prepararsi a integrare strumenti conformi, rispettosi della privacy e capaci di garantire la protezione dei minori.

Direttiva (UE) 2025/25: la trasformazione digitale societaria

Con il recepimento della nuova Direttiva (UE) 2025/25  si assisterà ad una trasformazione digitale societaria all’interno dell’Unione Europea, il tutto entro il 31 luglio 2027.

Fino ad oggi, molte procedure sono eccessivamente burocratizzate e le differenze normative nazionali rendono difficile per le aziende operare liberamente nel mercato unico. Con l’entrata in vigore della Direttiva, i processi verranno semplificati, garantendo al pari sicurezza giuridica.

La situazione attuale: burocrazia, lungaggini e procedure differenti da Stato a Stato

Oggi se un imprenditore volesse aprire una società in uno Stato membro dell’UE, dovrebbe affrontare una serie di ostacoli burocratici che variano da Paese a Paese.

La costituzione di una società, ad esempio, richiede spesso la presenza fisica dei fondatori presso enti amministrativi, studi notarili o camere di commercio. Anche solo la registrazione di una succursale in un altro Stato membro può trasformarsi in un processo lungo e costoso, con l’obbligo di fornire documenti autenticati, tradotti e talvolta apostillati.

Le informazioni sulle società, inoltre, non sono facilmente accessibili a livello transfrontaliero. Sebbene esista un sistema di interconnessione dei registri delle imprese (BRIS), molte informazioni restano frammentate e non sempre affidabili. Questo crea problemi non solo per gli imprenditori che vogliono espandere la propria attività, ma anche per investitori e autorità che necessitano di dati aggiornati e affidabili.

Un altro grande ostacolo riguarda le operazioni tra Stati membri.

Le imprese sono costrette a presentare ripetutamente gli stessi documenti a diverse amministrazioni, aumentando costi e tempi. Inoltre, per chi desidera operare oltre i confini nazionali, le procedure di legalizzazione, traduzione certificata e ottenimento dell’apostille, rappresentano un onere e una lungaggine significativa.

Infine, la mancanza di regole armonizzate sui controlli delle informazioni societarie crea disparità e potenziali rischi di frodi. Attualmente, infatti, ogni Stato membro decide autonomamente come verificare l’identità dei fondatori e degli amministratori di una società, con il rischio che alcune giurisdizioni risultino più vulnerabili ad abusi e reati economici.

Cosa cambia con la nuova Direttiva?

Con la nuova normativa, il diritto societario europeo si allinea finalmente agli obiettivi della digitalizzazione e della semplificazione amministrativa: i costi per le imprese si riducono, aumenta la trasparenza e i controlli diventano più efficaci.

Costituzione e registrazione delle società: tutto online

👉 Ora: in molti Stati è richiesta la presenza fisica dei fondatori, con tempi di registrazione lunghi e differenziati.

✅ Dopo: le società potranno essere costituite, registrate e gestite interamente online in tutti gli Stati membri (considerando 2).

Grazie alla digitalizzazione, la registrazione sarà più veloce e potrà avvenire senza necessità di recarsi da un notaio o presso uffici pubblici, salvo nei casi in cui la legge nazionale richieda specifici controlli. Tutti i documenti potranno essere inviati e verificati digitalmente, riducendo drasticamente tempi e costi.

Certificato delle Società UE: un documento unico per operare in tutta l’Unione

👉 Ora: per provare l’esistenza di una società in un altro Stato membro sono necessarie visure camerali, traduzioni autenticate e apostillate.

✅ Dopo: con il Certificato delle Società UE, le imprese potranno dimostrare la loro esistenza legale con un unico documento elettronico valido in tutta l’Unione (considerando 24).

Questo certificato, disponibile in tutte le lingue ufficiali dell’UE, eliminerà la necessità di legalizzazione e traduzione dei documenti societari, rendendo più semplice l’apertura di filiali e la partecipazione a operazioni transfrontaliere.

Fine delle formalità onerose tra Stati membri

👉 Ora: ogni volta che un’impresa opera in un altro Stato membro, deve ripresentare gli stessi documenti, con procedure di autenticazione costose.

✅ Dopo: grazie al principio “una tantum”, le informazioni già disponibili in un registro delle imprese potranno essere riutilizzate senza necessità di nuova presentazione (considerando 12).

Inoltre, la procura digitale dell’UE, introdotta dalla Direttiva, permetterà alle aziende di delegare rappresentanti legali per operare in diversi Stati membri senza necessità di autenticazioni notarili o apostille (considerando 27).

Maggiore trasparenza e controlli più stringenti

👉 Ora: ogni Stato membro ha regole diverse sui controlli delle informazioni societarie, con rischi di frodi e registrazioni fittizie.

✅ Dopo: verranno introdotti controlli armonizzati e obbligatori per garantire l’affidabilità dei dati contenuti nei registri delle imprese (considerando 6).

La cooperazione rafforzata tra il registro delle imprese (BRIS), il registro dei titolari effettivi (BORIS) e il registro delle insolvenze (IRI) consentirà quindi controlli incrociati più efficaci nella lotta contro il riciclaggio e l’evasione fiscale (considerando 10).

Novità per le società di persone

Un aspetto innovativo della Direttiva riguarda le società di persone che finora sono state soggette a regole di trasparenza meno stringenti rispetto alle società di capitali.

Con la nuova Direttiva:

  • tutti gli Stati membri dovranno pubblicare le stesse informazioni di base sulle società di persone, inclusi i nomi dei soci responsabili (considerando 15).
  • Le informazioni sulle società di persone saranno accessibili attraverso il sistema BRIS, così come già avviene per le società di capitali.
  • Le società di persone riceveranno un identificativo unico europeo (EUID) che permetterà di rintracciarle facilmente nei registri pubblici.

Protezione dei dati personali

La raccolta e la pubblicazione di un numero maggiore di informazioni societarie fanno sì che anche la protezione dei dati personali assuma un ruolo centrale nel processo di digitalizzazione.

Gli Stati membri e la Commissione dovranno garantire che il trattamento dei dati personali avvenga nel rispetto del Regolamento UE in materia di privacy, limitandone l’accesso e l’utilizzo alle finalità strettamente necessarie (considerando 38).

Considerazioni finali

La Direttiva (UE) 2025/25 rappresenta un passo decisivo verso un mercato unico più moderno e accessibile. Grazie alla digitalizzazione, alle nuove misure di trasparenza e ai controlli rafforzati, le imprese potranno operare con maggiore facilità, senza ulteriori ostacoli burocratici.

Allo stesso tempo, l’attenzione alla sicurezza dei dati e alla protezione della privacy garantirà che il nuovo sistema sia non solo più efficiente, ma anche più sicuro per tutti gli attori del mercato.

I professionisti del nostro Studio legale sono pronti ad assistere le società passo per passo nel processo di digitalizzazione ed innovazione che l’entrata in vigore della Direttiva (UE) 2025/25 comporterà.

Telemarketing: il Garante Privacy sanziona di nuovo SKY

Il provvedimento del Garante per la Protezione dei Dati Personali (Garante Privacy) del 12 settembre 2024 che ha sanzionato Sky Italia S.r.l. (SKY) per attività di telemarketing illecito rappresenta un punto cruciale nel panorama della tutela dei dati personali in Italia.

Il provvedimento in esame trae origine da una serie di segnalazioni da parte degli utenti su presunte attività illecite di telemarketing e gestione del consenso da parte di SKY.

Il presente commento può quindi fornire alle aziende che operano nel settore del marketing e delle comunicazioni una serie di utili linee guida.

Le criticità rilevate dal Garante Privacy nei confronti di SKY

Il Garante Privacy ha sanzionato la condotta di SKY in quanto integra numerose violazioni sia delle normative europee che nazionali in materia di protezione dei dati. A ciò si aggiunge l’evidente violazione delle disposizioni (in particolare l’art. 130 Codice Privacy) che interessano il Registro Pubblico delle Opposizioni (RPO).

In particolare, il Garante Privacy ha evidenziato:

  • la mancata verifica preventiva del RPO. SKY avrebbe contattato 644 numerazioni iscritte al RPO. Tale condotta, oltre a violare il diritto degli interessati a non ricevere comunicazioni promozionali indesiderate, in palese violazione dell’art. 130 Codice Privacy, denota una grave negligenza nella gestione delle procedure interne di compliance.
  • La gestione carente delle black-list. Nonostante la creazione di una black-list condivisa tra SKY e i suoi fornitori, diversi utenti già iscritti al RPO (o che avevano manifestato la propria opposizione) sono stati contattati nuovamente. Ciò dimostra una grave inefficienza nei processi di aggiornamento e controllo da parte del Titolare del trattamento.
  • L’assenza di basi giuridiche valide. SKY ha effettuato attività promozionali senza un consenso informato e specifico degli interessati, come invece prescritto dagli artt. 6 e 7 GDPR.
  • La debolezza della prova di acquisizione del consenso. La gestione del consenso dell’interessato è stata effettuata su file excel, con modalità inadeguate. Poiché i dettagli dei presunti consensi registrati potevano essere modificati, non potevano essere stati concessi in modo inequivocabile. In altre parole, la volontà espressa dall’interessato in relazione al trattamento dei suoi dati personali non è stata chiaramente registrata.
  • La raccolta di un unico consenso per trattamenti molteplici. La registrazione a un sito web o a qualsiasi altro servizio offerto (come la partecipazione a un concorso) costituisce un trattamento distinto rispetto all’attività pubblicitaria che il titolare intende perseguire. In questo caso il Garante Privacy ha rilevato che SKY abbia proposto la registrazione al sito come servizio in cambio del consenso al trattamento dei dati personali dell’interessato per finalità di marketing.

Misure correttive e sanzioni

Nel provvedimento in esame, il Garante Privacy ha quindi imposto a SKY una serie di misure correttive specifiche per sanare le violazioni, fra cui:

  • l’obbligo di consultazione preventiva del RPO prima di ogni campagna promozionale e il divieto di “ogni ulteriore trattamento con finalità commerciali in assenza di adeguate verifiche sugli adempimenti in materia di informativa e consenso effettuati nei confronti degli interessati i cui dati sono confluiti nel database della Società”.
  • L’implementazione di controlli interni. Il titolare del trattamento dovrà adottare procedure rigorose per aggiornare tempestivamente la black-list aziendale e per verificare di non contattare nessun interessato in violazione della normativa applicabile. Il Garante Privacy impone rigorosi controlli a campione, con ciò garantendo un’acquisizione preventiva di un
    consenso libero, specifico, inequivocabile, documentato, oltre che informato, degli interessati per l’invio di comunicazioni commerciali.
  • L’adozione di misure più adeguate per assicurare che ciascun consenso raccolto presso l’interessato assolva una finalità specifica rispetto al singolo trattamento.

Oltre alle misure correttive, il Garante ha irrogato una sanzione pecuniaria di euro 842.062,00 pari al 1% della sanzione edittale massima, ritenuta proporzionata rispetto alla gravità delle violazioni e la pubblicazione del provvedimento con evidente finalità dissuasiva.

Le sanzioni tengono conto sia delle aggravanti (fra cui la recidiva – si veda un precedente provvedimento del 2021) sia delle attenuanti (in particolare la cooperazione di SKY durante l’istruttoria).

Il Registro Pubblico delle Opposizioni (RPO)

Il Registro Pubblico delle Opposizioni è uno strumento fondamentale per tutelare i consumatori da comunicazioni promozionali indesiderate, anche se nella pratica sembrerebbe faticare nel neutralizzare il presente fenomeno.

La normativa italiana stabilisce infatti che le aziende devono verificare preventivamente l’iscrizione delle utenze al RPO prima di effettuare chiamate o inviare sms promozionali.

Tuttavia, nel caso di SKY, è emersa una notevole carenza dei controlli suddetti, ciò determinando numerose violazioni accertate dal Garante Privacy stesso.

In particolare, il Garante Privacy ha rilevato l’utilizzo per fini promozionali di numerosi contatti iscritti al RPO, in palese violazione dell’art. 130 Codice Privacy e degli artt. 5 e 6 GDPR.

Inoltre, parte delle comunicazioni indesiderate è stata effettuata tramite fornitori terzi incaricati da SKY, i quali non hanno preventivamente consultato le rispettive black-list. Rispetto a quest’ultimo rilievo, il Garante Privacy ha precisato che SKY rimane responsabile in solido per non aver effettuato un adeguato controllo sui propri partner.

Implicazioni pratiche per le aziende

Il provvedimento nei confronti di SKY offre interessanti spunti di riflessione per tutte le aziende, ivi incluse quelle specializzate nel settore del telemarketing.

In un altro articolo abbiamo già avuto modo di sottolineare l’importanza per le aziende di condurre responsabilmente le proprie campagne marketing.

Ad avviso di chi scrive, quindi, in sede di sviluppo di ciascuna campagna marketing, la consultazione del RPO non deve essere vista come un passaggio formale, ma come un elemento essenziale per garantire la conformità normativa e tutelare i diritti degli interessati. Le aziende devono esercitare un controllo rigoroso sui fornitori incaricati del trattamento dei dati, assicurandosi che operino nel rispetto delle normative vigenti. A tal fine, l’adozione di audit periodici può aiutare a prevenire simili violazioni e permette altresì di identificare tempestivamente eventuali criticità nei processi aziendali.

Considerazioni finali

Il caso SKY rappresenta un esempio emblematico delle conseguenze di una gestione inefficiente dei dati personali e del mancato rispetto delle normative in materia di protezione dei dati nel settore del marketing e delle comunicazioni.

L’inosservanza delle regole relative al Registro Pubblico delle Opposizioni evidenzia la necessità di un approccio più rigoroso da parte delle aziende. Perché la compliance non è solo un obbligo legale, ma anche un fattore strategico per costruire fiducia e reputazione.

Il provvedimento del Garante Privacy contro SKY ribadisce l’importanza di un’applicazione rigorosa delle norme sulla protezione dei dati personali, a tutela dei diritti degli interessati anche al fine di promuovere una cultura aziendale responsabile. Per le aziende, questo caso rappresenta un monito a rivedere e rafforzare le proprie procedure interne, ponendo al centro delle rispettive iniziative di marketing il rispetto delle normative e dei diritti fondamentali degli utenti.

Posted in Senza categoria

GDPR e concorrenza sleale alla luce della recente sentenza della CGUE

La Corte di Giustizia dell’Unione Europea (CGUE) ha emesso il 4 ottobre 2024 una sentenza di grande rilevanza, sancendo un importante collegamento tra la protezione dei dati personali, regolata dal Regolamento UE 2016/679  (GDPR) e le pratiche di concorrenza sleale.

La decisione in esame amplia infatti le implicazioni del GDPR, affermando che una sua violazione possa essere configurata anche come un atto di concorrenza sleale. Questa prospettiva apre così nuove possibilità di tutela giuridica tra gli operatori del web per cui ci sembra opportuno svolgere alcune considerazioni.

I fatti di causa

Il caso, poi sottoposto all’attenzione della CGUE, traeva origine dalla controversia insorta tra due farmacisti tedeschi concorrenti rispetto alle modalità di vendita di medicinali online. Tale settore è considerato particolarmente delicato soprattutto quando si considera il trattamento dei dati relativi alla salute che, come noto sono regolati da norme particolarmente stringenti.

Infatti, secondo il GDPR, tali dati appartengono a una categoria speciale e richiedono un trattamento trasparente e sicuro, con tassative basi giuridiche per il loro trattamento, tra cui il consenso esplicito dell’interessato.

Nel caso di specie, un operatore di e-commerce non aveva rispettato questi requisiti, omettendo di informare i clienti sulle finalità specifiche del trattamento e non acquisendo il consenso necessario. Questo comportamento, oltre a costituire una violazione del GDPR, è stato giudicato come pratica commerciale scorretta ai sensi delle normativa nazionale tedesca sulla concorrenza sleale poiché determina un vantaggio per l’operatore che non è conforme e viceversa uno svantaggio per l’imprenditore adempiente, a danno peraltro dei consumatori.

“L’articolo 3 del Gesetz gegen den unlauteren Wettbewerb (legge contro la concorrenza sleale), del 3 luglio 2004 (BGBl. 2004 I, pag. 1414), […] (in prosieguo: l’«UWG»), intitolato «Divieto di comportamenti commerciali sleali», al paragrafo 1 prevede quanto segue:

«Le pratiche commerciali sleali sono illecite». L’articolo 3a dell’UWG, intitolato «Violazione del diritto», è così formulato:

«Commette un atto sleale colui il quale violi una disposizione di legge che sia altresì destinata a disciplinare il comportamento sul mercato nell’interesse dei soggetti partecipanti al mercato stesso, nel caso in cui la violazione sia idonea a pregiudicare in maniera sensibile gli interessi dei consumatori, di altri soggetti partecipanti al mercato o dei concorrenti».”

La decisione della Corte di Giustizia europea

La questione è stata quindi sottoposta dal Giudice tedesco al vaglio della CGUE  che ha chiarito quanto segue:

  • gli Stati membri possono prevedere che i concorrenti possano agire legalmente per contestare violazioni del GDPR come pratiche commerciali scorrette.
  • La mancata conformità al GDPR, in particolare per quanto riguarda la trasparenza e il consenso, non è solo un problema legale in termini di sanzioni amministrative, ma può anche portare a ripercussioni economiche, come cause per concorrenza sleale.

La sentenza della CGUE stabilisce quindi che il rispetto delle regole sulla protezione dei dati personali non rappresenta solo un obbligo normativo, ma costituisce un elemento essenziale per garantire equità e trasparenza nel mercato. Nel contesto del commercio elettronico, i dati forniti dagli utenti devono essere trattati con il massimo rispetto, indipendentemente dalla tipologia di prodotto venduto, compresi farmaci da banco o medicinali su prescrizione.

La concorrenza e la compliance al GDPR

Questa pronuncia, a nostro avviso, pone in evidenza come la protezione dei dati personali sia sempre più centrale nella regolamentazione dei mercati digitali. Il valore della conformità normativa non può e non deve essere considerata né un orpello né un inutile onere per gli operatori i quali, soprattutto nelle piccole realtà imprenditoriali sentono maggiormente lo sforzo di aderire alla normativa e il relativo investimento economico, di tempo e risorse da impiegare.

Il GDPR, spesso percepito come un insieme di regole tecniche, si dimostra uno strumento per garantire correttezza e trasparenza nella competizione commerciale. La sfida è al rialzo: gli operatori del mercato, specialmente online, dovranno quindi adottare standard elevati di conformità per evitare non solo multe, ma anche danni reputazionali e azioni legali da parte di concorrenti.

La decisione della Corte di Giustizia europea rappresenta una svolta significativa, segnando una convergenza tra normative sulla protezione dei dati e norme sulla concorrenza.

Considerazioni finali

La sentenza del 4 ottobre 2024 è destinata a influenzare profondamente la regolamentazione del mercato europeo. Da un lato rafforza il ruolo del GDPR come strumento per promuovere la tutela dei dati personali, dall’altro l’equità nel commercio. Con questa sentenza, gli operatori economici sono stati avvisati: trasparenza e rispetto delle normative sono requisiti imprescindibili, non solo per il rispetto della legge, ma anche per restare competitivi in un mercato sempre più regolato e attento ai diritti degli utenti.

Google Enhanced Conversions e data protection: un equilibrio complesso

L’introduzione delle Google Enhanced Conversions ha segnato un significativo passo in avanti per le aziende che utilizzano Google Ads e Google Analytics, permettendo loro di ottenere misurazioni sempre più accurate delle conversioni pubblicitarie. Tuttavia, in un panorama sempre più regolamentato dalle leggi in materia di data protection, l’implementazione di tecnologie come le Enhanced Conversions solleva importanti interrogativi in materia di privacy e sicurezza dei dati personali.

(Lo Studio Princivalle Apruzzi Danielli aveva di recente analizzato tematiche analoghe in un altro interessante contributo relativo invece alla implementazione della versione 2 del Google Consent Mode).

Le Google Enhanced Conversions (GEC)

Le Google Enhanced Conversions (GEC) sono una funzione di tracciamento offerta da Google Ads che consente di migliorare la misurazione delle conversioni. In altre parole, si tratta delle azioni compiute dagli utenti dopo aver interagito con un annuncio, come un acquisto o la compilazione di un modulo.

Questa funzionalità viene utilizzata per migliorare la precisione dei dati di conversione, quando i cookie non sono sufficienti per tracciare l’attività degli utenti a causa di restrizioni relative alle preferenze della privacy o del blocco dei cookie di terze parti.

La raccolta dei dati da parte delle aziende e la misurazione della loro conversione da parte di Google avviene nel rispetto dei seguenti passaggi:

  • Le GEC consentono alle aziende di inviare dati di prima parte, come e-mail o numero di telefono degli utenti, raccolti durante il processo di conversione (ad es. un acquisto o una registrazione);
  • i dati personali dell’utente vengono convertiti in formato hash mediante algoritmi sicuri come SHA-256 prima di essere inviati a Google. Il sistema di hashing garantisce che i dati siano criptati e anonimizzati e che non possano essere riconvertiti facilmente al loro formato originale;
  • Google utilizza i dati cosiddetti dati “hashati” ricevuti e li abbina ai profili Google già esistenti, migliorando così l’attribuzione delle conversioni anche in assenza di cookie di terze parti.

Questo sistema risponde all’esigenza di ottenere un tracciamento più accurato delle conversioni in un contesto in cui le restrizioni sui cookie di terze parti stanno aumentando. Grazie all’uso di dati di prima parte hashati, le aziende  possono infatti migliorare la misurazione delle prestazioni delle campagne pubblicitarie senza compromettere la privacy degli utenti.

Le GEC e la protezione dei dati personali

Le Enhanced Convertions rappresentano una sfida delicata quando si parla di data protection degli utenti.

Con riferimento al sistema di hashing, si tratta di quel processo che garantisce di criptare le informazioni personali prima di essere trasmettesse. Questo è un passo importante per garantire che i dati non siano facilmente accessibili da terzi. Anche se il processo di hashing è una misura di sicurezza fondamentale, resta il dubbio se Google, in qualità di responsabile del trattamento, possa utilizzare queste informazioni per altri scopi.

Un altro tema rilevante è rappresentato dal ruolo di titolare o responsabile del trattamento che riveste Google nell’ambito delle GEC. In linea generale, poiché Google agisce su istruzioni delle aziende tratta i dati esclusivamente per loro conto ai sensi dell’art. 28 GDPR. In questo caso vengono trattati solo i dati strettamente necessari per il tracciamento delle conversioni, riducendo al minimo le informazioni personali (nel rispetto del principio di minimizzazione dei dati ex art. 5 GDPR).

Tuttavia, se utilizza i dati degli utenti per personalizzare gli annunci pubblicitari o per migliorare i propri servizi, Google potrebbe assumere anche il ruolo di titolare autonomo del trattamento, con ciò determinando non poche conseguenze lato privacy user.

Come sappiamo, il GDPR impone standard rigorosi sulla raccolta e l’elaborazione dei dati personali, inclusa la necessità di ottenere il consenso informato da parte degli utenti.

Le aziende devono quindi garantire che i dati raccolti siano trattati in conformità alla legge. In questo modo gli utenti saranno adeguatamente informati sull’uso dei loro dati personali  e potranno dare il proprio consenso in modo esplicito. Le aziende dovrebbero spiegare, nelle proprie privacy policy, come vengono raccolti, elaborati e condivisi i dati con le terze parti garantendo così la massima trasparenza.

Le GEC e la loro implementazione in azienda

Le aziende devono seguire una serie di passaggi per configurare correttamente il tracciamento avanzato delle conversioni sui loro siti web. Questo processo coinvolge sia l’impostazione tecnica che la gestione dei dati, per garantire che le Enhanced Conversions funzionino correttamente. Inoltre, affinché l’attivazione delle Enhanced Conversions sia conforme alla normativa in materia di data protection, le aziende devono adottare una serie di accorgimenti:

  • ottenere il consenso esplicito degli utenti per il trattamento dei dati personali
  • configurare l’hashing dei dati di prima parte in modo corretto e sicuro
  • implementare meccanismi di opt-out chiari per consentire agli utenti di esercitare i loro diritti
  • garantire la trasparenza nelle politiche sulla privacy. Le aziende devono spiegare in modo chiaro agli utenti come vengono utilizzati i loro dati e come funzionano le GEC.

Considerazioni finali

Le Google Enhanced Conversions rappresentano un’opportunità significativa per le aziende che desiderano migliorare l’efficacia delle loro campagne pubblicitarie. E’ fondamentale che queste tecnologie vengano utilizzate in modo responsabile e conforme alle normative sulla protezione dei dati personali. Le aziende devono assicurarsi di adottare misure adeguate per proteggere i dati personali degli utenti. L’obbiettivo deve essere quello di garantire che i processi di tracciamento delle conversioni rispettino gli standard legali e le aspettative degli utenti lato privacy. Queste misure consentono di bilanciare la necessità di ottenere insight commerciali con la responsabilità di proteggere i diritti degli utenti.

L’adeguamento di Google al DMA e le modifiche alla Google Consent Mode

Con un recente articolo lo studio Princivalle Apruzzi Danielli ha analizzato il Digital Markets Act (DMA), anticipando alcuni temi che verranno trattati in questa sede. In particolare, focus di questo intervento sarà l’adeguamento di Google al DMA e le modifiche apportate al Google Consent Mode al fine di rispettare le prescrizioni imposte dalla nuova normativa.

Il gatekeeper Google

Tra i vari operatori coinvolti nell’adeguamento imposto dal DMA rientra evidentemente Google, uno dei sei gatekeepers identificati dalla Commissione europea, il quale si è impegnato negli ultimi mesi ad implementare un sistema atto a garantire che i dati personali degli utenti che non avessero espresso il consenso al loro trattamento per finalità di marketing non venissero utilizzati.

Ma non solo.

L’obbiettivo primario di Google è stato quello di garantire agli inserzionisti, editori e proprietari di siti web di comunicare e onorare le scelte di consenso degli utenti, rispettando il DMA e la normativa in materia di privacy, ma soprattutto di migliorare i dati sulle conversioni.

Gli operatori del web interessati a tali modifiche sono quelli che hanno una presenza in Europa o in un’area geografica con regole di consenso basate sul principio dell’opt-in* e che usano Google Ads o Google Analytics per raccogliere dati di misurazione degli utenti o per pubblicare annunci personalizzati.

[*l’opt-in è il regime utilizzato dalle norme europee sulla protezione dei dati. In base alla legislazione dell’UE, anche quando i soggetti interessati manifestano il loro consenso, hanno il diritto di rinunciarvi e devono sempre essere informati su come farlo.]

Google Consent Mode versione 2

Il sistema introdotto da Google (Consent Mode versione 1 e le modifiche apportate con la versione 2), permette di ottenere l’indicazione sul consenso dell’utente e garantire la privacy durante le attività di conversione e di remarketing.

Oltre a questo, offre anche strumenti per recuperare informazioni sulle conversioni perse a causa di mancati consensi, migliorando la comprensione delle performance e l’ottimizzazione delle campagne pubblicitarie avviate dagli inserzionisti.

Con la nuova versione del Consent Mode (CMv2) non è più sufficiente offrire agli utenti finali che approdano su un determinato sito internet la possibilità di gestire il loro consenso tramite Consent Mode, ma è necessario assicurarsi attivamente che le preferenze espresse siano rispettate.

Il CMv2 viene abilitata tramite una Consent Management Platform (CMP) che si occupa di raccogliere, conservare e consentire la modifica agli utenti web (i) dei dati che desiderano condividere con il sito e (ii) delle finalità di utilizzo di quei dati per le quali forniscono il consenso.

A tal proposito CMv2 ha aggiunto due nuovi parametri – rispetto a quelli già esistenti di Analytics Storage (che abilita l’archiviazione dei cookie relativi all’analisi quali ad esempio la durata della visita) e Ad Storage (che consente l’archiviazione di informazioni quali i cookie relativi alla pubblicità, tramite GA4) – per tracciare i consensi dei web users:

  • Ad user data che gestisce il consenso relativo alla raccolta e all’uso dei dati degli utenti per scopi pubblicitari;
  • Ad personalization che riguarda il consenso alla personalizzazione degli annunci (ad esempio per il remarketing di Google Ads).

Grazie alle nuove funzionalità sarà possibile disabilitare specifici tag di tracciamento se l’utente non ha espresso il consenso per determinate categorie di cookie, migliorare la conformità alle normative sulla privacy senza sacrificare l’efficacia delle campagne pubblicitarie e non perdere conversioni generate dalle campagne promosse tramite Google Ads.

Le possibili configurazioni della CMv2

Le due modalità di configurazione previste con la CMv2 sono:

  • la configurazione base, in base alla quale se gli utenti negano il consenso ai cookie, Google non riceve alcun dato, né in forma aggregata né in forma anonima. Si tratta di una gestione del consenso particolarmente restrittiva, che può essere prediletta da chi non fa compagne di marketing sul web o attività di advertising su Meta o Google Ads.
  • la configurazione avanzata mantiene le stesse funzionalità e caratteristiche della versione 1 della Consent Mode (ovvero l’invio di dati in forma aggregata e non identificativa anche se l’utente non accetta i cookie). In questo caso, anche senza il consenso esplicito dell’utente, Google riceve i ping cookieless (ping di conversione, ping di Google Analytics, ping di Google Ads), ciò permettendo la trasmissione di alcune informazioni di base alle relative piattaforme online.

Considerazioni finali

L’adeguamento imposto a Google (e agli altri gatekeepers) da parte del DMA è stato un importante input per le Big Tech del web al fine di riconsiderare le politiche interne adottate in materia di trattamento dei dati personali. Ciò ha reso il flusso di scambio dei dati più trasparente, anche e soprattutto per gli utenti finali che ora possono scegliere se e quando essere tracciati attraverso il loro consenso.

Gli operatori del web avranno, a loro volta, la possibilità di scegliere se utilizzare la versione base o avanzata del Consent Mode per utilizzare comunque i dati in forma anonima/aggregata e migliorare le proprie campagne di marketing.

Digital Markets Act: i destinatari della riforma

La riforma del mercato digitale

Il 5 luglio 2022 è stato approvato dal Parlamento europeo il Digital Markets Act (adottato con Regolamento EU 2022/1925) (DMA), il primo regolamento europeo sui mercati digitali che insieme al Digital Services Act (DSA) (Regolamento sui servizi digitali) è parte del più ampio pacchetto di riforme digitali finalizzato a rafforzare la regolamentazione delle grandi società tecnologiche.

L’obbiettivo primario del DMA è quello di promuovere la concorrenza equa e limitare le pratiche monopolistiche delle grandi piattaforme online, oltre quello di arginare il più possibile gli abusi e limitare le posizioni dominanti al fine di rafforzare la concorrenza sul mercato e dare maggiore spazio agli operatori “più piccoli”.

I destinatari della normativa

a) I gatekeepers

A seguito dell’entrata in vigore del DMA (1 novembre 2022) e del termine imposto dalla normativa europea per adeguarsi alle relative prescrizioni (entro il 6 marzo 2024), i destinatari cosiddetti gatekeepers hanno l’obbligo di rispettare precise direttive per non incorrere in pesanti sanzioni.

Per definizione, i gatekeepers sono quelle società che hanno il controllo di un determinato settore di mercato e che nel mondo digitale sono rappresentate dalle LOPs – Large Online Platforms.

Ai sensi degli artt. 2 e 3 del DMA, con il termine “gatekeeper” ci si riferisce alle imprese che forniscono un servizio di piattaforma di base tra cui:

  • motori di ricerca
  • servizi di intermediazione
  • servizi di social networking
  • piattaforme di condivisione video
  • sistemi operativi
  • servizi di comunicazione interpersonale
  • cloud computing e pubblicità.

b) I limiti dimensionali dei gatekeepers 

La normativa europea precisa quali siano le soglie dimensionali  per poter essere designati gatekeepers ai sensi del Regolamento DMA.

Innanzitutto, è necessario che le Big Tech abbiano registrato un fatturato annuo all’interno dello Spazio Economico Europeo (SEE) di almeno 7,5 miliardi di Euro (negli ultimi tre anni), o una capitalizzazione di mercato media di almeno 75 miliardi di Euro nell’ultimo anno, ma soprattutto che abbia erogato i propri servizi in almeno tre stati membri (art. 3, par. 2 lett a) Reg. DMA).

Altro requisito è la registrazione sulla piattaforma di base un numero di utenti UE attivi superiore ai 45 milioni e un numero di imprese UE attive di oltre 10.000, su base mensile (per la corretta individuazione degli utenti/imprese “attivi” al fine del calcolo dimensionale, il Regolamento stesso ha previsto un apposito allegato che individua i criteri di calcolo di questi indicatori) (art. 3, par. 2 lett. b) Reg. DMA).

Infine, la posizione sul mercato digitale deve essere “consolidata e duratura” (art. 3, par. 1 lett. c) DMA), ovvero che negli ultimi tre esercizi finanziari l’azienda abbia soddisfatto i precedenti due requisiti (mercato interno/fatturato e controllo del gateway e utenti/imprese attive su base mensile) (art. 3, par. 2 lett.c) DMA).

Le aziende potranno comunque contestare il risultato finale del calcolo adducendo eventuali circostanze eccezionali che possano giustificare l’esclusione dalla categoria suddetta.

c) Le imprese “emergenti”

La Commissione europea potrà designare come gatekeepers anche imprese cosiddette “emergenti”, ovvero che hanno tutti i requisiti per diventare un giorno dei veri e propri gatekeepers. A queste imprese verranno applicati solo una parte degli obblighi destinati ai gatekeepers “consolidati”.

Il compito della Commissione sarà quindi quello di monitorare periodicamente, e comunque ogni tre anni, lo status dei gatekeepers, con facoltà di richiedere in qualunque momento ad una Big Tech “tutte le informazioni che ritiene necessarie” in occasione di fusioni  o acquisizioni delle stesse società emergenti da parte di quelle che dominano il mercato digitale.

Scorrendo la normativa DMA si evince chiaramente che il fine dell’Unione Europea sia quello di ridurre il dominio delle grandi piattaforme digitali e promuovere un ambiente digitale più aperto, innovativo e competitivo per le imprese e i consumatori europei.

I gatekeepers secondo la Commissione UE

La Commissione Europea ha designato i primi sei gatekeepers (Meta, Amazon, Apple, Microsoft, Alphabet, ByteDance) e ha identificato i servizi di piattaforma di base (CPS, Core Platform Service) correlati:

  • 6 piattaforme di intermediazione (Amazon Marketplace, Google Maps, Google Play, Google Shopping, iOS App Store, Meta Marketplace)
  • 4 social network (Facebook, Instagram, LinkedIn, TikTok)
  • 3 servizi pubblicitari online (Amazon, Google e Meta)
  • 3 sistemi operativi più diffusi (Google Android, iOS, SO Windows PC)
  • 2 browser Web (Chrome e Safari)
  • 2 grandi servizi di comunicazione (Facebook Messenger e WhatsApp, entrambi di proprietà di Meta)
  • 1 piattaforma di condivisione video (YouTube)
  • 1 motore di ricerca (Google)

Nuovi obblighi e divieti per i gatekeepers

Ai sensi della nuova normativa in materia, i gatekeepers dovranno adempiere ad una serie di doveri e rispettare i relativi divieti.

Tra gli obblighi imposti dal Regolamento vi è quello consentire agli utenti finali di annullare l’iscrizione ai servizi principali della piattaforma con la stessa facilità con cui si abbonano.

Tra i divieti vi è invece quello di non tracciare gli utenti finali al di fuori del servizio principale della piattaforma del gatekeeper per effettuare pubblicità mirata, senza tuttavia averne ottenuto il consenso dovuto. Si tratterà principalmente di ottenere un consenso valido da parte dell’utente prima che i dati personali vengano raccolti o utilizzati tramite le piattaforme o i servizi dei gatekeepers utilizzati da terze parti.

In molti casi, a queste aziende verrà richiesto di manifestare il consenso ai gatekeepers per mantenere l’accesso alle loro piattaforme, ad esempio tramite la modalità consenso di Google (Google Consent Mode che sarà sarà oggetto di approfondimento in un separato articolo prossimo all’uscita sul nostro sito).

Ed ancora, non mostrare preferenze di posizionamento o accesso ai propri prodotti e servizi rispetto agli altri operatori del web. Semplificare il trasferimento dei dati degli utenti dalle loro piattaforme verso altri servizi.

In definitiva, l’obbiettivo ambizioso che l’Unione Europea si è prefissata con questa riforma è quello garantire una maggiore apertura delle piattaforme digitali, consentendo anche ad imprese “minori” di avere uguale accesso alla platea di utenti web e ai relativi dati prodotti sulle piattaforme, nel tentativo di circoscrivere il più possibile le fattispecie di concorrenza sleale a posizione dominante che i colossi del web hanno esercitato sino ad oggi.


Whistleblowing: il 17 dicembre si avvicina!

Il 17 dicembre è il termine ultimo per adeguarsi alla normativa, e dato che qualche mese fa avevamo introdotto il tema whistleblowing focalizzando l’attenzione sui necessari adempimenti in materia di protezione dei dati, ripercorriamo brevemente insieme i punti salienti del D.lgs. n. 24/2023 (“Decreto“),  anche alla luce dei recenti contributi di ANAC  e Confindustria in tale ambito.

Ambito di applicazione soggettivo

I soggetti destinatari della normativa whistleblowing sono quelli elencati agli artt. 2 e 3 del Decreto. Per il settore pubblico si annoverano le amministrazioni pubbliche, le autorità amministrative indipendenti, gli enti pubblici economici, i concessionari di pubblico servizio, le imprese a controllo pubblico e le imprese in house, anche se quotate. Per il settore privato invece, come già accennato nel precedente articolo, rientrano le aziende che:

  • hanno impiegato in media nell’ultimo anno, almeno cinquanta lavoratori subordinati con contratti di lavoro a tempo indeterminato o determinato;
  • si occupano di specifici settori (servizi, prodotti e mercati finanziari e prevenzione del riciclaggio o del finanziamento del terrorismo, sicurezza dei trasporti e tutela dell’ambiente), anche se nell’ultimo anno non hanno raggiunto la media di almeno cinquanta lavoratori subordinati con contratti di lavoro a tempo indeterminato o determinato;
  • le imprese che adottano il modello di organizzazione e gestione previsto al D.lgs.231/2001, anche se nell’ultimo anno non hanno raggiunto la media di almeno cinquanta lavoratori subordinati con contratti di lavoro a tempo indeterminato o determinato.

In merito al computo della media annua dei lavoratori impiegati nel settore privato, le linee guida ANAC (“LG ANAC“) hanno precisato che bisognerà fare riferimento all’ultimo anno solare precedente a quello in corso, salvo per le imprese di nuova costituzione per le quali si farà riferimento all’anno 2023. Confindustria, tuttavia, ha ribadito in più occasioni (da ultimo anche nel manuale operativo) che la norma di riferimento per il computo dei lavoratori è l’art. 27 D.lgs. 81/2015 secondo il quale “ è necessario tenere conto del numero medio mensile di lavoratori a tempo determinato, compresi i dirigenti, impiegati negli ultimi due anni, sulla base dell’effettiva durata dei loro rapporti di lavoro“, adeguando in questo caso la durata da due anni, come prevede la norma citata, a un anno come invece prescritto dall’art. 2 comma 1, lett. q) n.1) del Decreto.

Ambito di applicazione oggettivo

Ai sensi dell’art. 1 del Decreto, oggetto di segnalazione sono tutte le violazioni di disposizioni normative nazionali e dell’Unione europea che ledono l’interesse pubblico o l’integrità dell’amministrazione pubblica o dell’ente privato, di cui i soggetti segnalanti siano venuti a conoscenza in un contesto lavorativo pubblico o privato. Per maggiori dettagli sulle diverse tipologie di violazione si rimanda all’elencazione presente nelle LG ANAC.

Sono escluse dall’ambito di applicazione della normativa le segnalazioni:

  • aventi ad oggetto le contestazioni a carattere personale del segnalante (quali ad esempio conflitti inerenti il rapporto di lavoro individuale, possibili discriminazioni, conflitti interpersonali tra colleghi o superiori ecc.);
  • in materia di sicurezza e difesa nazionale;
  • aventi ad oggetto violazioni già regolamentate  in via obbligatoria in alcuni settori speciali (servizi finanziari, prevenzione, riciclaggio, terrorismo, sicurezza nei trasporti, tutela dell’ambiente. Si rimanda alle LG ANAC sul punto.

Resta ferma la normativa in materia di informazioni classificate,  segreto medico e forense, segretezza delle deliberazioni degli organi giurisdizionali (art. 1, comma 3 del Decreto) e quella relativa alle norme di procedura penale sull’obbligo di segretezza delle indagini, disposizioni sull’autonomia e indipendenza della magistratura, difesa della nazione e di ordine e sicurezza pubblica, nonché di esercizio del diritto dei lavoratori di consultare i propri rappresentanti o i sindacati (art. 1, comma 4 del Decreto).

La segnalazione

Oggetto di segnalazione sono tutte quelle informazioni inerenti a fatti, atti o omissioni commessi o ancora da commettere cui il soggetto segnalante (whistleblower) viene a conoscenza nel contesto di lavoro, sia esso pubblico o privato. L’accezione “contesto di lavoro”  non deve essere però interpretata in senso restrittivo. La stessa normativa estende la tutela dei soggetti segnalanti anche ai seguenti soggetti:

  • collaboratori, liberi professionisti, consulenti, tirocinanti
  • azionisti (sul punto le LG ANAC chiariscono che rientrano in questa categoria “coloro che siano venuti a conoscenza di violazioni oggetto di segnalazione nell’esercizio dei diritti di cui sono titolari in ragione del loro ruolo di azionisti rivestito nella impresa”)
  • persone con funzioni di amministrazione, direzione, controllo, vigilanza o rappresentanza.

Il rapporto di lavoro può essere già terminato al momento della segnalazione, non essere ancora iniziato (come ad esempio nella fase preselettiva di nuovo personale) oppure trovarsi nel cosiddetto “periodo di prova”.

Circa il suo contenuto, il manuale operativo di Confindustria precisa che le informazioni contenute nella segnalazione devono essere il più possibile dettagliate. Dovranno quindi contenere le generalità del segnalante, le circostanze di tempo e luogo in cui si è verificato il fatto e ogni altra informazione utile ad individuare il soggetto che ha commesso l’illecito. Più circostanziate sono le informazioni, più è alta la probabilità di superare il vaglio di ammissibilità per la presa in carico e successiva lavorazione della segnalazione da parte del gestore.

Tipologie di segnalazioni

La normativa whistleblowing disciplina tre diversi canali di segnalazione:

  • un canale di segnalazione intern0 all’ente pubblico o privato;
  • un canale di segnalazione esterno alla struttura pubblica o privata e gestito dall’ANAC nei casi soli casi previsti dalla normativa;
  • la divulgazione pubblica.

Resta ferma la competenza dell’autorità giudiziaria in tutte le ipotesi in cui è richiesto o è possibile adire al suo intervento.

Il Decreto non prevede espressamente una priorità di utilizzo “tassativa” dei diversi canali di segnalazione. Tuttavia, le LG ANAC precisano che il canale di segnalazione interna deve essere quello da prediligere, ove presente. Infine, le LG specificano quali siano i presupposti per l’attivazione del canale di segnalazione esterna (residuale) e le condizioni necessarie per l’utilizzo della divulgazione pubblica.

Le sanzioni

Il regime sanzionatorio contemplato dal Decreto, già affrontato nel precedente scritto in materia di whistleblowing, prevede sanzioni da 10.000 a 50.000 euro, al verificarsi delle seguenti ipotesi:

  • mancata istituzione dei canali di segnalazione;
  • mancata adozione delle procedure per effettuare e gestire le segnalazioni;
  • adozione di procedure non conformi a quelle fissate dal Decreto;
  • mancato svolgimento dell’attività di verifica e dell’analisi delle segnalazioni ricevute;
  • comportamenti ritorsivi;
  • ostacoli alla segnalazione o tentativi di ostacolarla;
  • violazione dell’obbligo di riservatezza circa l’identità del segnalante (si veda nostro articolo “GDPR e la nuova normativa Whistleblowing“).
E’ prevista anche una sanzione da 500 a 2.500 euro che ANAC può applicare al segnalante, nei cui confronti venga accertata anche con sentenza di primo grado, la responsabilità civile per diffamazione o calunnia nei casi di dolo o colpa grave nei confronti del trasgressore.

Brevi cenni conclusivi

Con questo breve scritto, lo Studio Legale Princivalle Apruzzi Danielli ha voluto solo anticipare a grandi linee la normativa whistleblowing, con l’obbiettivo di approfondire ulteriori tematiche inerenti o anche solo connesse con tale materia, grazie alla pubblicazione di periodici contributi sul tema.

Stay tuned!

Privacy dei minori e intelligenza artificiale

Oramai non si fa altro che parlare di intelligenza artificiale e di come un utilizzo consapevole di tale strumento possa migliorare e far progredire la nostra società, completamente proiettata verso un futuro sempre più digitalizzato.

Di recente gli esperti del settore hanno iniziato ad interrogarsi su come l’intelligenza artificiale debba essere disciplinata rispetto alla normativa privacy e alla tutela dei dati personali che inevitabilmente vengono trattati durante il suo utilizzo, soprattutto quando l’uso delle applicazioni ad essa connessa venga sfruttata da soggetti minori che non avrebbero la capacità giuridica (o limitata capacità) di farne uso in base alla legge nazionale e a quella europea.

Vediamo il perché.

Il contesto normativo

Quando si parla di minori è necessario partire dalla definizione contenuta nell’art. 2 del codice civile relativa alla cosiddetta capacità di agire, ovvero l’idoneità di un soggetto di porre in essere atti negoziali che producono effetti nella propria sfera giuridica e che si acquista con la maggiore età; il minore con età compresa tra 14 e 18 anni ha una capacità giuridica attenuata, mentre il minore di 14 anni non ha alcuna capacità giuridica.

In materia di data protection, la prima parte del Considerando (38) del Regolamento europeo 2016/679 (GDPR) precisa che “i minori meritano una specifica protezione relativamente ai loro dati personali, in quanto possono essere meno consapevoli dei rischi, delle conseguenze e delle misure di salvaguardia interessate nonché dei loro diritti in relazione al trattamento dei dati personali.”

L’art. 8 GDPR contiene, infatti, specifici requisiti relativi al consenso dei minori rispetto al trattamento dei loro dati personali. Senza parlare di vera e propria capacità di agire, il Regolamento ha previsto che, nel caso in cui vi sia un’offerta diretta di servizi della società dell’informazione a soggetti minori, il trattamento dei dati è lecito, previo loro consenso, se questi hanno almeno 16 anni. In caso contrario sarà necessario che il consenso venga prestato o autorizzato dal titolare la responsabilità genitoriale (comma 1).

Allo stato attuale, come è facilmente intuibile, non è previsto un metodo univoco per verificare il consenso del minore, senza rischiare, da un lato, di introdurre sistemi di verifica eccessivamente burocratici, dall’altro, viceversa, aumentando il rischio di falsificazioni da parte dei minori stessi.

L’intervento dell’autorità di controllo italiana

Ed è proprio in un contesto come questo, di continua ascesa dell’era digitale, che il Garante della privacy ha concentrato maggiormente i suoi interventi. Nel 2022 l’Autorità di controllo italiana ha infatti emesso più di 400 provvedimenti collegiali, anche in considerazione del fatto che il  sistema socio-economico italiano è sempre più fondato sul trattamento dei dati personali e come tale necessita di essere adeguatamente guidato, istruito e alle volte addirittura sanzionato.

Da ciò deriva una maggiore attenzione da parte del Garante, anche e soprattutto, per la tutela dei minori che entrano a contatto con le grandi piattaforme, con le applicazioni che utilizzano l’intelligenza artificiale generativa, come ad esempio ChatGPT  (la famosa chatbot creata dalla società statunitense OpenAI), con il metaverso e le relative problematiche connesse allo sviluppo degli algoritmi.

Intelligenza artificiale e tutela dei minori: parla il Garante

Particolarmente significativi sono stati gli interventi del Garante sugli applicativi che utilizzano l’intelligenza artificiale: il più noto (provvedimento n. 112 del 30.03.2023) che ha portato alla sospensione provvisoria di ChatGPT di proprietà della software house americana Open AI, ha però permesso di indirizzarne lo sviluppo in una direzione più compatibile con la tutela dei diritti fondamentali delle persone, specialmente se minori.

Con il provvedimento cautelare d’urgenza, il Garante privacy ha evidenziato, per quanto qui di interesse, che:

  • il servizio di ChatGPT (secondo quanto indicato dagli stessi termini di servizio pubblicati sul sito della società sviluppatrice) è riservato esclusivamente alle persone che abbiano compiuto almeno 13 anni, ma manca qualunque sistema che permetta al titolare del trattamento di verificare l’effettiva età degli utenti;
  • l’assenza di tali strumenti di verifica dell’età effettiva degli utenti espone i soggetti minori di anni 13 al rischio di ricevere risposte dall’intelligenza artificiale dell’applicazione che siano del tutto inidonee rispetto al grado di sviluppo e alla autoconsapevolezza di detti soggetti.

Di risposta, OpenAI si è dimostrata da subito sensibile al rispetto della normativa in materia di data protection, anche rispetto a quella garantita ai soggetti minori. Nei mesi a seguire ha infatti implementato il sistema di verifica dell’età dell’utente al momento di accesso alla piattaforma online di ChatGPT sino ad introdurre un vero e proprio sistema di age verification.

All’atto della registrazione dell’utente, la piattaforma ha quindi inserito la richiesta della data di nascita prevedendo un blocco alla registrazione per gli utenti minori di 13 anni e prevedendo, in caso di utenti maggiori di tredici anni, ma sempre minorenni, che debbano confermare di avere il consenso dei genitori all’uso del servizio.

Considerazioni finali

Recentemente, il Governo ha emanato il D.L. Caivano n. 123 del 15.09.2023 recante “Misure urgenti di contrasto al disagio giovanile, alla povertà educativa e alla criminalità minorile, nonché per la sicurezza dei minori in ambito digitale”, introducendo una serie di norme in materia di parental control (artt. da 13 a 15 del decreto legge).

In particolare, il controllo parentale prevede la possibilità di limitare e controllare, da parte dei genitori o di coloro che esercitano la responsabilità genitoriale, l’accesso ai contenuti e/o alla rete da parte dei minori, mediante la scelta degli spazi digitali e dei tempi di utilizzo.

L’intento del legislatore, di pari passo con l’autorità garante della privacy, sembrerebbe proprio quello di costruire un articolato sistema di protezione che tenga in seria considerazione anche  le categorie deboli di soggetti, come i minori, che potrebbero essere più facilmente colpite dal mondo digitale se non adeguatamente tutelate.